「あなたの個人情報が漏洩した可能性があります」というお詫びのメールや通知が届いたものの、実際に何が起きるのか分からず、そのまま放置してしまっていませんか?
あるいは、ニュースで大規模な情報漏洩を見かけるたびに、「自分には関係ない」「氏名や住所くらいなら大した被害にならないだろう」と考えてはいないでしょうか。
結論からお伝えします。漏洩した情報は、時間差で、しかも複数の手口に組み合わされて悪用されます。 単体では価値が低く見える情報でも、別の漏洩データや公開情報と突き合わされることで、フィッシング詐欺、アカウントの乗っ取り、クレジットカードの不正利用、なりすまし、恐喝といった具体的な被害につながります。
実際に、2025年には証券会社のオンライン口座が乗っ取られ、わずか数か月で数千億円規模の不正取引が発生しました。同じ年には大手飲料メーカーがランサムウェア攻撃を受け、約191万件の個人情報が漏洩した可能性があると公表しています。IPA(情報処理推進機構)が発表した「情報セキュリティ10大脅威 2026」でも、個人向けの脅威として「インターネット上のサービスからの個人情報の窃取」や「不正ログイン」などが並んでいます。
この記事では、次のことを順番に解説します。
- 漏洩した情報がどこへ流れ、どのように悪用されるのか(流れと全体像)
- 具体的な悪用手口9つと、それぞれの被害イメージ
- 実際に起きた事件5つから学べる教訓
- 個人が今日からできる予防策と、漏洩を知ったときの初動対応チェックリスト
- 企業・組織が取るべき対策と、個人情報保護法上の対応
- よくある質問(FAQ)
「怖がらせる」ことが目的ではありません。手口を正しく知れば、被害の大半は防ぐことができるからです。ぜひ最後までお読みください。
- 1. この記事の結論(3分で分かる要約)
- 2. 漏洩する情報の種類と、悪用されたときのリスク
- 3. 情報はどのように漏洩するのか(主な漏洩経路)
- 4. 漏洩した情報はどこへ行く?悪用までの流れ
- 5. 漏洩した情報の悪用手口9選
- 6. 実例で学ぶ:情報漏洩はこう悪用された
- 7. 漏洩・悪用による被害の大きさ(個人・企業)
- 8. 個人ができる対策(予防編)
- 9. 漏洩を知ったときの初動対応チェックリスト
- 10. 企業・組織ができる対策
- 11. 個人情報保護法で求められる対応
- 12. 2026年の最新動向:AIの悪用と「本物らしさ」の進化
- 13. よくある質問(FAQ)
- Q1. 漏洩した情報は、どこで売られているのですか?
- Q2. メールアドレスだけが漏洩した場合、危険ですか?
- Q3. パスワードを変更すれば、それで安全になりますか?
- Q4. 自分の情報が漏洩したかどうかを、確認する方法はありますか?
- Q5. クレジットカード番号が漏洩して不正利用された場合、補償されますか?
- Q6. マイナンバーが漏洩した場合、すぐに悪用されますか?
- Q7. 企業から「500円分の金券」などのお詫びを受け取ったら、それで終わりですか?
- Q8. 子どもの情報が漏洩した場合は、どうすればいいですか?
- Q9. 漏洩を理由に、企業へ損害賠償を請求できますか?
- Q10. 中小企業でも、すぐに取り組める対策は何ですか?
- 14. まとめ
- 15. 参考文献・出典
1. この記事の結論(3分で分かる要約)
忙しい方のために、先に要点をまとめます。
- 漏洩した情報は、流通・結合・再利用される。 窃取した犯人本人だけでなく、リークサイトや名簿業者などを通じて第三者へ渡り、数年にわたって悪用され続けることがある。
- 悪用の主戦場は「フィッシング」と「不正ログイン」。 漏洩した氏名・メールアドレス・電話番号は「もっともらしい詐欺メールやSMS」の精度を高め、漏洩したIDとパスワードは「使い回し先」への不正ログインに使われる。
- 被害は金額として現れている。 2025年のクレジットカード不正利用被害額は約510億円(日本クレジット協会)。証券口座の不正取引は、金融庁の集計で2025年1〜5月だけで5,958件にのぼる。
- 企業の漏洩は「他人事」ではない。 自分のデータは自分が守れない場所(企業や委託先のサーバー)にも保管されている。だからこそ、漏れても被害が広がらない自衛策が必要になる。
- 個人の最重要対策は4つ。 ①パスワードの使い回しをやめる ②多要素認証・パスキーを有効にする ③メールやSMSのリンクから直接ログインしない ④カード・口座の利用通知をオンにする。
- 漏洩を知ったら「何が漏れたか」を確認し、優先順位をつけて動く。 パスワードの変更、カードの再発行、公式サイトの確認、必要に応じて警察や公的相談窓口への相談を行う。
それぞれの根拠と具体的なやり方は、以降の章で詳しく解説します。
2. 漏洩する情報の種類と、悪用されたときのリスク
ひとくちに「漏洩した情報」と言っても、その中身によって危険度も悪用のされ方も大きく異なります。まず、どんな情報が漏れやすく、何に使われやすいのかを整理しましょう。
2-1. 漏洩しやすい情報の種類
| 情報の種類 | 具体例 | 主な悪用のされ方 | 危険度の目安 |
|---|---|---|---|
| ログイン情報 | メールアドレス、ID、パスワード | 他サービスへの不正ログイン(パスワードの使い回しが狙われる) | ★★★★★ |
| 基本的な個人情報 | 氏名、住所、電話番号、生年月日、性別 | フィッシングの精度向上、詐欺電話、なりすまし、DM・名簿としての流通 | ★★★☆☆ |
| 決済情報 | クレジットカード番号、有効期限、セキュリティコード | 不正決済、カード情報の転売 | ★★★★★ |
| 金融口座情報 | 銀行・証券のログイン情報、口座番号 | 不正送金、不正取引(株の勝手な売買など) | ★★★★★ |
| 本人確認書類 | 運転免許証、パスポート、マイナンバーカードの画像 | 携帯回線や口座の不正契約、なりすまし | ★★★★★ |
| 機微な情報 | 病歴、成績、信条、家族構成、子どもの情報 | 恐喝、嫌がらせ、詐欺の材料 | ★★★★☆ |
| 位置・行動情報 | 購入履歴、利用履歴、勤務先、通学先 | ストーキング、標的型攻撃、特殊詐欺の下調べ | ★★★☆☆ |
| 企業の機密情報 | 取引先情報、設計図、社内メール、従業員名簿 | ビジネスメール詐欺、競合への流出、二重恐喝 | ★★★★☆ |
2-2. 「氏名と住所くらい」が危険な理由
「クレジットカード番号は漏れていないから大丈夫」と考えるのは危険です。漏洩した情報のリスクは、単体ではなく「組み合わせ」で決まるからです。
たとえば、次のようなケースを考えてみましょう。
- 氏名+メールアドレスだけでも、「あなたの名前を正しく呼びかけるフィッシングメール」が作れます。宛名が正しいだけで、受け取る側の警戒心は大きく下がります。
- 氏名+住所+電話番号+生年月日がそろうと、サポート窓口や金融機関への「なりすまし」の材料になります。本人確認の質問に答えられてしまうからです。
- メールアドレス+パスワードが漏れると、同じ組み合わせを使い回しているほかのサービスへ自動的にログインを試みる攻撃(後述の「パスワードリスト攻撃」)に使われます。
つまり、犯罪者にとって個々の情報は「パズルのピース」です。ひとつの漏洩では完成しなくても、過去の漏洩データや、SNSなどで公開されている情報と合わせることで、本人よりも本人らしい情報が組み上がってしまうのです。
2-3. 企業にとっての「漏洩した情報」の重み
個人だけでなく、企業にとっても情報漏洩は経営を揺るがすリスクです。顧客情報や従業員情報が漏れれば、お詫びや賠償、調査費用、信用の低下に直面します。社内の機密情報が漏れれば、取引先への二次被害や、競合への情報流出という形で影響が広がります。
3. 情報はどのように漏洩するのか(主な漏洩経路)
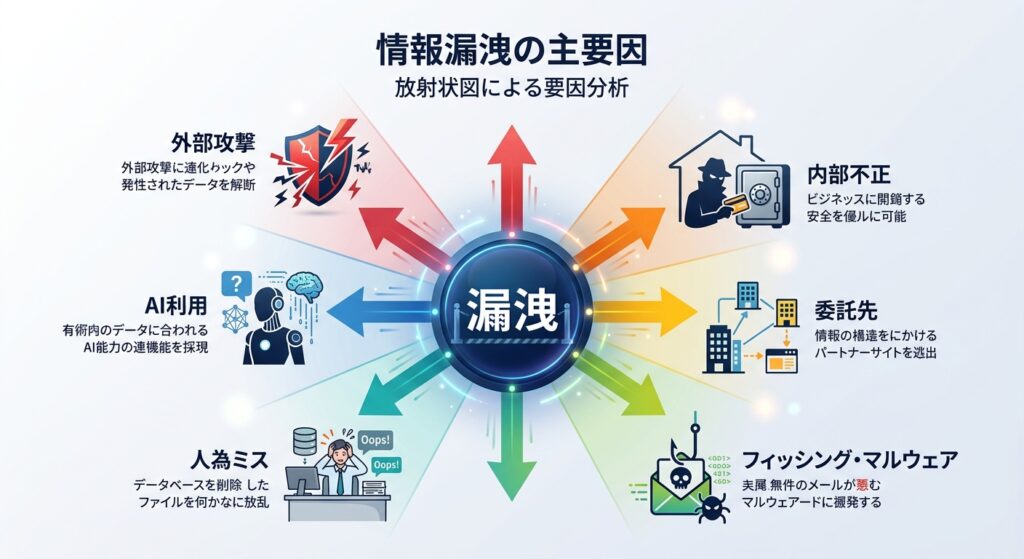
悪用の手口を理解する前に、そもそも情報がどんなルートで漏れるのかを押さえておきましょう。漏洩の原因を知ることは、対策を立てるうえでの出発点です。
3-1. 外部からの不正アクセス・ランサムウェア攻撃
もっとも大きな被害につながりやすいのが、外部の攻撃者による侵入です。VPN機器などのネットワーク機器の弱点や、盗まれた認証情報を足がかりに社内ネットワークへ入り込み、サーバーのデータを盗み出す、あるいは暗号化して身代金を要求します。
近年は、データを暗号化するだけでなく、先に盗み出して「公開されたくなければ支払え」と脅す「二重恐喝(多重恐喝)」が主流です。IPAの「情報セキュリティ10大脅威 2026」(組織向け)では、「ランサム攻撃による被害」が11年連続で1位となっています。
3-2. 内部不正
従業員や委託先の関係者が、業務上の権限を悪用して情報を持ち出すケースです。後述するベネッセの事例のように、正規のアクセス権を持つ人物による持ち出しは、外部からの攻撃よりも発見が難しいという特徴があります。10大脅威 2026(組織向け)でも「内部不正による情報漏えい等」が7位に入っています。
3-3. 委託先・サプライチェーン経由
自社のセキュリティが堅牢でも、取引先や委託先が侵害されることで間接的に情報が漏れるケースがあります。10大脅威 2026(組織向け)では「サプライチェーンや委託先を狙った攻撃」が2位です。自分が直接取引していない会社を経由して情報が漏れることもあるため、利用者側からは原因が見えにくいのが厄介な点です。
3-4. フィッシング・マルウェアによる認証情報の窃取
利用者本人をだまして、偽サイトにIDやパスワード、カード情報を入力させる手口です。また、端末に侵入したマルウェアが、ブラウザに保存されたパスワードやログイン済みのセッション情報を盗み出すこともあります。この場合、利用者の端末から直接情報が漏れるため、企業側に落ち度がなくても被害が発生します。
3-5. 設定ミス・誤送信・紛失
クラウドストレージの公開設定の誤り、メールの宛先間違い、ノートPCやUSBメモリの紛失など、悪意のない人為的ミスも漏洩の主要な原因です。攻撃者が存在しなくても、インターネット上で検索可能な状態になってしまえば、誰かに収集され悪用される可能性があります。
3-6. 生成AIなど新しいサービスの利用に伴う漏洩
2026年版の10大脅威(組織向け)では、「AIの利用をめぐるサイバーリスク」が初めて3位にランクインしました。業務情報や個人情報を、深く考えずに外部のAIサービスへ入力してしまうことによる漏洩リスクや、AIで加工・生成されたコンテンツを悪用した攻撃の巧妙化が指摘されています。
3-7. 漏洩は「企業だけの問題」ではない
ここまで読むと、「結局、企業が守ってくれないと困る」と感じるかもしれません。もちろん企業の責任は重大です。しかし、利用者としては、企業が情報を漏らしてしまう可能性をゼロにはできないという前提で行動する必要があります。次章では、漏れた情報がその後どこへ向かうのかを見ていきます。
4. 漏洩した情報はどこへ行く?悪用までの流れ
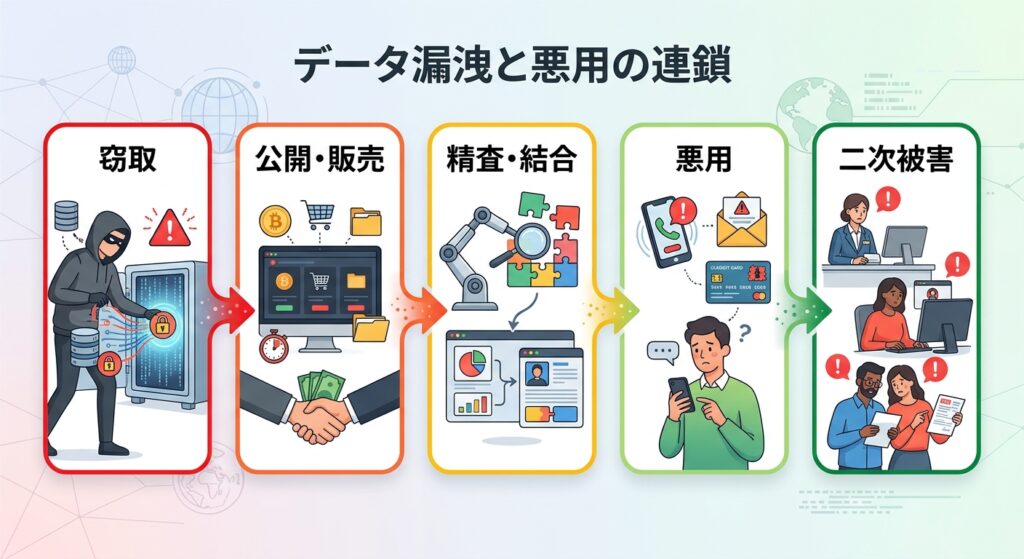
「情報が漏洩した」という事実と、「実際に被害が出る」ことのあいだには、通常いくつかの段階があります。この流れを知っておくと、漏洩の通知を受けた時点でどれくらい警戒すべきかが見えてきます。
4-1. 悪用までの5ステップ
ステップ1:窃取(盗み出される) 不正アクセス、内部不正、フィッシング、マルウェアなどによって、情報が犯人の手に渡ります。
ステップ2:公開・販売(流通する) 盗まれたデータは、次のような場所へ流れます。
- リークサイト(暴露サイト): ランサムウェア集団が、身代金の支払いに応じない被害組織のデータを公開したり、公開予告をしたりする場所です。
- ダークウェブ上の取引の場: 認証情報やカード情報、本人確認書類の画像などが売買されています。
- 名簿業者・名簿の流通市場: 氏名・住所・家族構成などが「名簿」として売られ、ダイレクトメールや営業、場合によっては詐欺の対象選びに使われます。
ステップ3:精査・結合(価値を高められる) 入手した情報は、そのまま使われるとは限りません。過去の漏洩データ、SNSや求人サイトなどの公開情報、他社から流出した情報と突き合わされ、「誰が・どこに住み・何を使っていて・誰とつながっているか」というプロフィールが補強されます。AIで大量のデータを機械的に整理できるようになったことも、この工程を加速させています。
ステップ4:悪用(実行される) 整理されたデータをもとに、フィッシング、不正ログイン、口座乗っ取り、なりすまし、詐欺電話、恐喝などが実行されます。大量のターゲットに対して自動化された攻撃を仕掛けるケースもあれば、特定の個人や企業を狙い撃ちにするケースもあります。
ステップ5:二次・三次被害(広がる) 被害者本人だけでなく、家族、友人、取引先、同僚に被害が波及します。たとえば、乗っ取られたSNSアカウントから友人に詐欺メッセージが送られる、従業員のメールが乗っ取られて取引先に偽の請求書が送られる、といった形です。
4-2. 「悪用は時間差で起きる」という重要な事実
注意したいのは、漏洩から悪用までに、数日で済むこともあれば数年かかることもあるという点です。
漏洩の直後は大きく報道され、利用者の警戒心も高まります。しかし、犯罪者はその熱が冷めたころに、蓄えたデータを使って攻撃を仕掛けることがあります。後述するベネッセの事件(2014年に発覚)に関する民事訴訟の判決が出たのは2024年のことでした。約10年にわたって、被害の影響や法的な争いが続いたことになります。
「通知が来てしばらく経つが、何も起きていないから大丈夫」と考えるのは、危険な思い込みです。漏洩した情報は「一度出たら回収できない」という前提で、継続的に対策をしておく必要があります。
4-3. 「二重恐喝」という新しい悪用の形
従来の情報漏洩は、盗まれたデータが販売されて悪用される、という流れが中心でした。しかし近年のランサムウェア攻撃では、盗んだデータそのものを人質に取るという悪用が一般化しています。
- 攻撃者が社内のデータを暗号化し、業務を停止させる(第1の脅迫)
- 同時に、盗み出したデータを公開すると脅して、さらに支払いを迫る(第2の脅迫)
支払いに応じなければ、リークサイトにデータが掲載されます。被害を受けた組織だけでなく、そこに含まれていた顧客や従業員の個人情報も、二次的な悪用のリスクにさらされることになります。
5. 漏洩した情報の悪用手口9選
ここからは、漏洩した情報が具体的にどのように悪用されるのかを、9つの手口に整理して解説します。あわせて「自分の場合はどれに当てはまりうるか」を確認しながら読み進めてください。
手口1:フィッシング・スミッシング・ビッシング(なりすましの連絡)
狙われる情報: 氏名、メールアドレス、電話番号、利用サービス名、取引履歴
フィッシングとは、金融機関や通販サイト、宅配業者、官公庁などを装ってメールやSMS(スミッシング)、電話(ビッシング)で接触し、偽サイトでIDやパスワード、カード情報を入力させる手口です。
漏洩した情報は、このフィッシングの「本物らしさ」を大きく高めます。
- 本人の氏名や、実際に利用しているサービス名が正しく書かれている
- 「先日の漏洩に関するお知らせ」など、実際の事件に便乗した文面
- 実在するサービスのドメイン名を差出人に使う「なりすまし」メール
フィッシング対策協議会によると、2025年3月のフィッシング報告件数(海外含む)は249,936件で過去最高を記録しました。その後も5月(約22.9万件)、7月(約22.6万件)と月20万件を超える高い水準が続きました。また、2025年1年間にフィッシングで悪用されたブランドは229にのぼると報告されています。証券会社をかたるメールが急増したことも特徴でした。
ポイント: 「宛名が自分の名前になっている」「実際に使っているサービスからの連絡に見える」という理由だけでは、本物かどうかを判断できません。
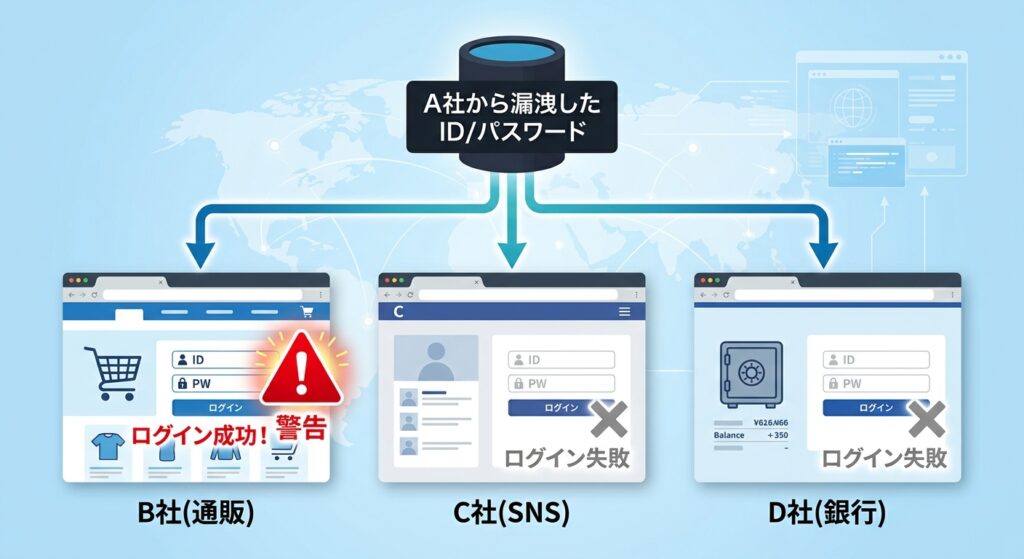
手口2:パスワードリスト攻撃(クレデンシャルスタッフィング)による不正ログイン
狙われる情報: メールアドレス/ID、パスワード
あるサービスから漏洩したIDとパスワードの組み合わせを、他のサービスのログイン画面に自動的に大量に試す攻撃です。多くの人が複数のサービスで同じパスワードを使い回しているため、一定の確率で成功してしまいます。
成功すると、次のような被害が起こります。
- ショッピングサイトでポイントを盗まれる、勝手に購入される
- SNSやメールアカウントを乗っ取られ、友人・知人に詐欺メッセージが送られる
- 保存されていたカード情報や住所などの個人情報を閲覧される
- メールアカウントが乗っ取られると、他のサービスの「パスワード再設定」まで連鎖的に突破される
この攻撃は、攻撃者にとってコストが低く、利用者にとって気づきにくいのが特徴です。「自分のサービスが漏洩したわけではない」のに被害に遭うことがあるのは、このためです。
手口3:金融口座・証券口座の乗っ取り
狙われる情報: 金融機関・証券会社のログイン情報、認証コード、口座番号
フィッシングで盗まれたログイン情報や、使い回されたパスワードを利用して、ネットバンキングや証券口座に不正にログインし、資産を動かす手口です。
2025年に社会問題化した証券口座の乗っ取りでは、次のような流れが報告されました。
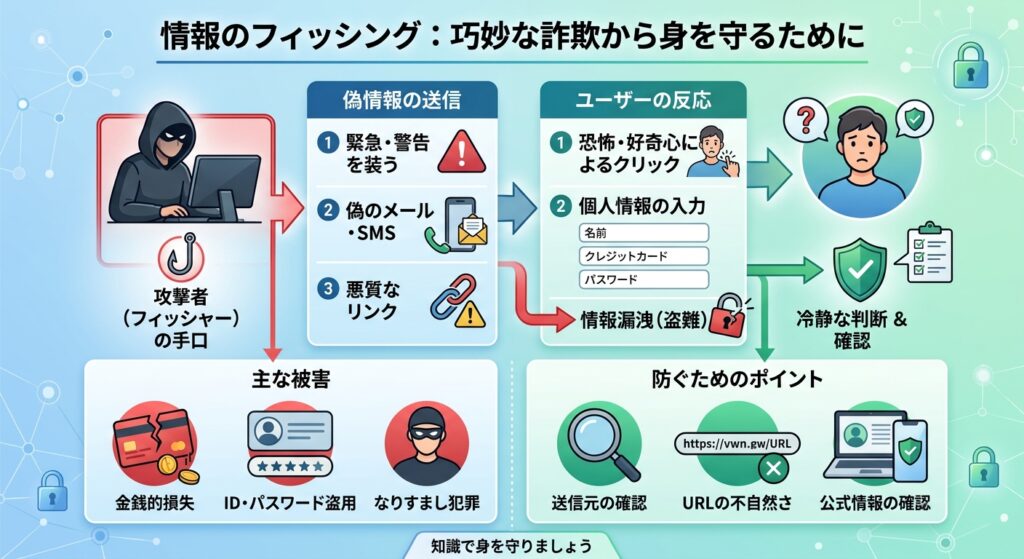
- 証券会社を装ったフィッシングメールで、偽サイトにログイン情報を入力させる
- 盗んだ情報で本人になりすまして口座へログインする
- 保有していた株式を勝手に売却する
- その代金で、犯人側が値上がりを狙う特定の銘柄を大量に買い付ける
これは、現金を直接引き出すのではなく、被害者の口座を「買い注文を出すための道具」として使うという点が、従来のネットバンキング詐欺とは異なります。IPAの10大脅威 2026(個人向け)でも、「インターネットバンキングの不正利用」が4年ぶりに選ばれました。
手口4:クレジットカードの不正利用
狙われる情報: カード番号、有効期限、セキュリティコード、名義、3Dセキュア用の認証情報
漏洩またはフィッシングで盗まれたカード情報は、通販サイトでの不正決済に使われます。日本クレジット協会の集計では、2025年の不正利用被害額は510.5億円(前年比8.0%減)で、そのうち番号盗用が約475億円を占めます。カードそのものを盗まれなくても、番号だけで被害が起こることが分かります。
また、日本クレジットカード協会などの発表では、不正利用被害の約75%がフィッシングに起因すると推計されています。つまり、カード情報の漏洩とフィッシングは切り離せない関係にあるのです。
手口5:なりすまし契約・本人確認の突破
狙われる情報: 氏名、住所、生年月日、電話番号、運転免許証・マイナンバーカード等の画像
漏洩した個人情報を使って、本人になりすまし、次のような行為が行われる可能性があります。
- 携帯電話回線の不正契約や、SIMカードの再発行(いわゆるSIMスワップ)による電話番号の乗っ取り
- 金融機関や各種サービスへの不正なアカウント開設
- サポート窓口への問い合わせで、パスワードのリセットを依頼する
- 通販サイトでの後払いや分割払いの悪用
特に、電話番号を乗っ取られると、SMSで届く認証コードが犯人の手に渡るため、多要素認証が無力化されるおそれがあります。本人確認書類の画像が漏れた場合は、リスクが一段と高まります。
手口6:特殊詐欺・詐欺電話のターゲットリスト化
狙われる情報: 氏名、住所、電話番号、年齢、家族構成、資産状況を推測できる情報
漏洩した名簿や、売買される個人情報リストは、詐欺電話をかける相手を選ぶための道具として使われることがあります。氏名や年齢、居住地域、家族構成が分かれば、「息子を名乗るオレオレ詐欺」「還付金詐欺」「架空請求」などの手口に、もっともらしい具体性を持たせることができます。
さらに、警察や金融機関、公的機関の担当者を名乗り、「あなたの情報が漏洩したので口座を保護します」と近づく二次詐欺も報告されています。漏洩の事実が報じられると、その不安に便乗する詐欺が出てくることを覚えておきましょう。
手口7:恐喝・脅迫(二重恐喝・個人への脅迫)
狙われる情報: 機密情報、個人の秘密、取引先とのやり取り、写真・動画など
企業に対しては、前述の二重恐喝が代表例です。盗み出したデータの公開を示唆して、金銭を要求します。
個人に対しても、メールやSNSで「あなたの恥ずかしい情報を持っている」「家族や職場にばらまく」と脅し、金銭を要求する手口があります。IPAの10大脅威 2026(個人向け)にも「メールやSNS等を使った脅迫・詐欺の手口による金銭要求」が選ばれています。こうした脅迫メールでは、過去に漏洩した本物のパスワードを文面に記載して、「本当に情報を持っている」と信じ込ませるケースがあります。実際には、情報はすでに別の漏洩事件で流出したものにすぎないことも多く、冷静に対応することが大切です。

手口8:ビジネスメール詐欺(BEC)と標的型攻撃への悪用
狙われる情報: 従業員の氏名・役職・メールアドレス、取引先情報、請求書のやり取り
企業の従業員名簿や取引先情報が漏れると、それを足がかりに特定の担当者を狙った標的型メールが送られます。さらに、実際のメールのやり取りを盗み見たうえで、取引先や経営層になりすまして「振込先が変更になった」と偽の請求を出すのがビジネスメール詐欺です。IPAの10大脅威 2026(組織向け)では、ビジネスメール詐欺が10位に入っています。
この手口の怖さは、実際の取引の文脈に自然に割り込むため、受け取る側が違和感を持ちにくい点にあります。
手口9:ストーキング・嫌がらせ・ドキシング
狙われる情報: 住所、勤務先・通学先、顔写真、家族の情報、行動パターン
氏名と住所が結びつく形で漏洩すると、特定の個人への嫌がらせやストーキング、自宅への迷惑行為につながるおそれがあります。インターネット上で個人情報を暴き立てて晒す行為(いわゆるドキシング)の材料にされることもあります。
特に、住所や勤務先、子どもの学校名といった情報は、一度広まると取り消すのが非常に難しく、物理的な安全にも関わります。被害を受けた場合は、早めに警察や専門の相談窓口に連絡しましょう。
5-10. 手口のまとめ:漏洩情報の組み合わせと被害の対応表
| 手口 | 主に使われる情報 | 被害の典型例 | 最優先の防御策 |
|---|---|---|---|
| フィッシング | 氏名・メール・電話番号 | 偽サイトへの入力、金銭・情報の詐取 | リンクからログインしない |
| パスワードリスト攻撃 | ID・パスワード | 不正ログイン、ポイント窃取 | 使い回しをやめる・多要素認証 |
| 口座乗っ取り | 金融機関のログイン情報 | 不正送金、不正売買 | パスキー・取引通知・公式アプリ |
| カード不正利用 | カード情報 | 不正決済 | 利用通知・3Dセキュア・再発行 |
| なりすまし契約 | 住所・生年月日・本人確認書類 | 回線・口座の不正契約 | 信用情報・契約状況の確認 |
| 特殊詐欺 | 氏名・住所・電話番号 | 金銭詐取 | 合言葉・留守電設定・即相談 |
| 恐喝・脅迫 | 機密情報・個人の秘密 | 金銭要求 | 支払わず相談 |
| BEC・標的型攻撃 | 従業員・取引先情報 | 偽請求、情報窃取 | 振込先変更時の別経路確認 |
| ストーキング等 | 住所・勤務先・顔写真 | 嫌がらせ、安全への脅威 | 警察・専門窓口へ相談 |
6. 実例で学ぶ:情報漏洩はこう悪用された

ここでは、公的機関や当事者の公式発表、信頼できる報道で確認できる事例を中心に、5つのケースを紹介します。それぞれ「何が起きたか」「どう悪用されたか(されうるか)」「教訓」の順に整理します。
実例1:ベネッセ顧客情報漏洩事件(2014年)—「内部不正」と「名簿業者」を介した流通
何が起きたか
2014年7月に発覚した、通信教育大手ベネッセコーポレーションの顧客情報漏洩事件です。同社の発表によると、業務委託先の元社員が、顧客情報およそ3,504万件分を名簿業者3社に売却していました。このうち、実際に被害を受けた顧客数は約2,895万件と推計されています。漏洩したのは、氏名、性別、生年月日、住所のほか、子どもの名前や出産予定日、メールアドレスなどでした。クレジットカード情報の売却は確認されていないとされています。
どう悪用されたか(悪用の構造)
この事件の特徴は、外部からのハッキングではなく、正規のアクセス権を持つ人物による持ち出しだった点です。元社員は、業務のために権限を与えられたデータベースから顧客情報を業務用PCに抽出し、私物のスマートフォンを経由して外部に持ち出していたと報告されています。
売却されたデータは名簿業者を経由して流通し、他の事業者からのダイレクトメールや勧誘などに利用される形で、本人の知らないところで広がりました。「子どもの名前や年齢、住所」といった情報は、保護者にとって強い不安の対象です。
その後の展開と教訓
- 事件後、ベネッセはお詫びとして500円分の金券を提供しました。
- 事業への影響は大きく、報道では、進研ゼミの会員数は約3分の2に減少し、同社は3期連続の減収減益となったと伝えられています。
- 2024年には、東京地裁がベネッセに対する損害賠償請求訴訟で、一部の原告に1人当たり3,300円(総額約1,100万円)の支払いを命じました。判決は、氏名や生年月日といった情報について「秘匿性が高いとは言えない」と判断しています。
この事件から学べること
- 内部不正は「性善説」では防げない。 アクセスログの定期的な確認や、データの持ち出し制限が不十分だったことが指摘されました。
- 漏洩の影響は10年単位で続く。 事件の発覚から裁判の判決まで、約10年を要しました。
- 名簿は「一度売られたら追跡できない」。 事件を一つの契機として、名簿業者を含む個人データの第三者提供に関するルールが整備されていきました。
実例2:証券口座の乗っ取り(2025年)—フィッシングで盗まれた認証情報が「資産」を動かした
何が起きたか
2025年に入り、オンライン証券口座への不正アクセスと不正取引が急増しました。金融庁の公表では、2025年1月から5月末までの累計で、不正アクセス件数は10,422件、不正取引件数は5,958件にのぼり、不正取引の売却金額は約2,772億円、買付金額は約2,468億円でした。その後も被害は拡大し、民間のシンクタンクのレポートによれば、1〜9月累計で不正取引件数は約9,000件、不正売買額は約6,900億円に達しています。
どう悪用されたか
典型的な流れは次のとおりです。
- 証券会社を装ったフィッシングメールやSMSで、被害者を偽サイトへ誘導する
- 被害者がログインIDとパスワード、場合によっては認証コードを入力してしまう
- 犯人が正規サイトで本人になりすましてログインする
- 保有株式を売却し、その代金で特定の銘柄を大量に買い付ける
実際に、30代の男性が約1,000万円相当の資産を使われ、特定の中国株を約960万円分買い付けられたという事例も報じられています。資産が「現金で引き出される」のではなく、見知らぬ株式にすり替えられるため、被害に気づいたときには、もとの株式を取り戻せない状況になっていることがあります。
その後の展開と教訓
証券各社は多要素認証の必須化などの対策を進めましたが、セキュリティ企業の分析では、必須化後も被害が減っていないと指摘されています。背景には、偽サイトでIDとパスワードだけでなく認証コードまで入力させるなど、フィッシングの手口が対策を回避する方向へ巧妙化していることがあると考えられます。
この事件から学べること
- 多要素認証は万能ではない。 認証コードを偽サイトに入力させる手口に対しては、パスキーのように偽サイトでは使えない認証方式が有効です。
- メールやSMSのリンクから、金融機関のサイトにログインしない。 公式アプリや、自分で登録したブックマークからアクセスする習慣が重要です。
- 取引通知・出金先の制限など、証券会社が提供する機能を活用する。
実例3:アサヒグループHDへのランサムウェア攻撃(2025年)—「二重恐喝」と情報漏洩リスク
何が起きたか
2025年9月29日、アサヒグループホールディングスはランサムウェア攻撃によるシステム障害を公表しました。国内の多くの工場で生産が一時停止し、商品の出荷にも影響が出たほか、決算発表の延期にも至りました。同社が2025年11月に公表した調査結果によれば、漏洩または漏洩の可能性がある個人情報は合計で約191.4万件で、内訳は以下のとおりです。
- お客様相談室に問い合わせをした顧客:約152.5万件
- 慶弔対応先:約11.4万件
- 従業員・退職者:約10.7万件
- 従業員の家族:約16.8万件
漏洩した可能性のある項目には、氏名、性別、住所、電話番号、メールアドレスなどが含まれます。クレジットカード情報は含まれず、インターネット上への公開は確認されていないと発表されています。
侵入の経路
2026年2月に公表された再発防止策の報告では、障害発生の約10日前に、グループ拠点のVPN(ネットワーク機器)を経由して外部の攻撃者が侵入したことが判明したとされています。その後、主要なデータセンターに入り込み、パスワードの脆弱性を突いて管理者権限を奪取し、主に業務時間外に複数のサーバーへ侵入と偵察を繰り返した可能性があると説明されています。また、ランサムウェアグループ「Qilin(キリン)」を名乗る組織が、ダークウェブ上のリークサイトで攻撃を主張しました。
どう悪用されうるか
公表された個人情報は、氏名・住所・電話番号・メールアドレスといった基本情報が中心です。クレジットカード情報が含まれないことは、不幸中の幸いです。しかし、これらの情報は、フィッシングやなりすまし、詐欺電話の材料として十分に価値があります。 「アサヒの問い合わせ窓口を利用したことがある人」というリストは、関連を装った詐欺メールを送る際の「信憑性の根拠」になりえます。
この事件から学べること
- 事業停止+情報漏洩の「ダブルパンチ」。 個人情報の漏洩だけでなく、生産・出荷・決算に至るまで影響が及びました。
- 入口はネットワーク機器であることが多い。 VPN機器などの更新(パッチ適用)や、管理者権限の管理が重要です。
- 利用者としては、「問い合わせをしただけ」でも対象になる。 企業のお客様相談室に連絡した記録も、個人情報として保管されています。
実例4:クレジットカード番号の盗用(2025年)—被害額は約510億円
何が起きたか
日本クレジット協会の集計によると、2025年(1〜12月)のクレジットカード不正利用被害額は510.5億円で、前年から8.0%減少しました。内訳は、偽造カード被害が約7.2億円、番号盗用が約475億円、その他が約27.9億円です。2025年の第1四半期(1〜3月)は被害額が約193.2億円と前年同期比で大きく増加しましたが、年末にかけて減少傾向となりました。
どう悪用されたか
被害の大半を占めるのが、カードそのものではなく、番号などの「情報」だけが盗まれる番号盗用です。主な入手経路は以下のとおりです。
- フィッシングサイトで、カード番号やセキュリティコードを入力させる
- ECサイトやカート(買い物かご)システムの脆弱性を突いて、決済情報を盗み出す
- 他から流出したカード情報を、犯罪者が売買・流用する
盗まれたカード情報は、少額の決済で「使えるか」を試され、有効だと分かると高額な決済に使われることがあります。
この事例から学べること
- 被害額が減っても、リスクは消えていない。 対面での不正利用が増えているとの指摘もあり、対策は継続が必要です。
- EMV 3-Dセキュアなど多層的な対策が効果を上げている。 利用者側も、本人認証の仕組みを有効にすることが重要です。
- フィッシング対策が、カード被害対策の中心。 被害の約75%がフィッシングに起因すると推計されています。
実例5:【典型的なシナリオ】パスワード使い回しが引き起こす連鎖(※説明用の架空事例)
会社員のAさんは、数年前に登録したあるオンラインサービスで、メールアドレスと「覚えやすいパスワード」を設定しました。同じパスワードは、通販サイト、SNS、ポイントサービスにも使い回しています。
- そのオンラインサービスがサイバー攻撃を受け、会員のメールアドレスとパスワードが流出します。パスワードは暗号化されていたものの、強度が低く、解読されてしまいます。
- 流出したデータは、リストとして販売・共有されます。
- 攻撃者は、そのリストを使って、有名な通販サイトやSNSへ自動的にログインを試行します。Aさんの通販アカウントとポイントサービスでログインが成功します。
- ポイントが別のサービスへ交換され、さらに通販サイトに登録されていた住所・電話番号・カード下4桁などが閲覧されます。
- 乗っ取られたSNSのアカウントから、友人に「プリペイドカードを買ってきてほしい」というメッセージが送られます。
Aさん自身は、そのオンラインサービスの漏洩を知らないまま、数か月後に不審な通知で被害に気づきます。この事例からわかるのは、被害のきっかけは「自分が利用していることを忘れていた」サービスの漏洩であることも多いという点です。
7. 漏洩・悪用による被害の大きさ(個人・企業)
7-1. 個人にとっての被害
情報漏洩の被害は、金銭的な損失だけではありません。
① 金銭的な被害 不正送金、不正決済、不正な株取引、ポイントや電子マネーの窃取など。金融機関やカード会社の補償を受けられる場合もありますが、補償の可否や範囲は、契約内容や、本人に過失があったかどうかなどで異なります。補償を受けるには、気づいた時点で速やかに連絡することが大切です。
② 時間的・事務的な負担 パスワードの変更、カードの再発行、各サービスへの連絡、警察への相談、書類の準備など、元の生活に戻すための手続きに膨大な時間がかかります。
③ 精神的な負担 「いつ悪用されるか分からない」という不安、詐欺電話やメールが増える不快感、知人に迷惑をかけた罪悪感などが続きます。特に、子どもの情報や住所が流出した場合の不安は大きくなりがちです。
④ 社会的な被害 SNSの乗っ取りによる評判の毀損、なりすましによる信用の低下、嫌がらせの被害など。
7-2. 企業にとっての被害
企業が情報漏洩を起こした場合、次のような影響が考えられます。
| 区分 | 具体的な影響 |
|---|---|
| 直接的な費用 | 調査費用、システム復旧費用、被害者への通知・お詫び、コールセンター設置 |
| 賠償・補償 | 損害賠償請求、集団訴訟のリスク |
| 事業への影響 | 業務の停止、生産・出荷の遅延、決算の延期、売上の減少 |
| 信用の低下 | 顧客離れ、取引先からの信頼低下、株価への影響、採用への影響 |
| 法的・行政対応 | 個人情報保護委員会への報告、本人への通知、場合によっては行政指導 |
ベネッセの事例では、会員数の減少と業績の悪化が数年にわたって続きました。アサヒの事例では、生産の停止と決算の延期という形で、情報漏洩が事業そのものを止めることが示されました。
8. 個人ができる対策(予防編)
漏洩そのものを個人で止めることはできません。しかし、漏れたとしても被害が広がらないようにすることは可能です。ここでは、優先度の高い順に対策を紹介します。
対策1:パスワードを「使い回さない」(最優先)
パスワードリスト攻撃の被害を防ぐ、もっとも効果的な方法です。
- サービスごとに異なるパスワードを設定する。 ひとつが漏れても、他に波及しなくなります。
- 長くて推測されにくいものにする。 短い文字列より、ランダムで長いパスワード(または複数の単語を組み合わせたパスフレーズ)のほうが強固です。
- パスワード管理ツールを使う。 人間が複数の複雑なパスワードをすべて覚えるのは現実的ではありません。ブラウザ標準のパスワード管理機能や、信頼できるパスワードマネージャーを活用しましょう。ただし、管理ツール自体のマスターパスワードは強固にし、必ず多要素認証を設定してください。
- 推測されやすい情報は避ける。 誕生日、電話番号、名前、「password」「123456」などは、攻撃者のリストに必ず含まれています。
対策2:多要素認証を有効にする。可能なら「パスキー」へ
IDとパスワードに加えて、もうひとつの確認手段を求める仕組みが多要素認証です。パスワードが漏れても、第三者が簡単にはログインできなくなります。
ただし、前述の証券口座乗っ取りの事例が示すとおり、認証方式によって強度が異なります。
| 認証方式 | 強度の目安 | 備考 |
|---|---|---|
| SMSで届く認証コード | △ | 電話番号の乗っ取り(SIMスワップ)や、偽サイトでの入力に弱い |
| メールで届く認証コード | △ | メールアカウントが乗っ取られると無力化される |
| 認証アプリのワンタイムパスワード | ○ | SMSより安全だが、偽サイトに入力すると詐取されうる |
| パスキー・セキュリティキー | ◎ | 偽サイトでは機能しないため、フィッシングに強い |
パスキーは、パスワードの代わりに端末の生体認証(指紋・顔認証)や画面ロックで本人確認を行う仕組みです。本物のサイト以外では動作しない設計のため、フィッシングへの耐性が高いとされています。金融機関、証券会社、大手のWebサービスの多くが対応を進めているので、対応していれば優先的に設定しましょう。
対策3:メール・SMSのリンクから「ログイン」しない
フィッシング対策の基本原則です。
- 金融機関、証券会社、カード会社、通販サイト、宅配業者から「重要なお知らせ」「アカウント停止」「不正利用の確認」といった連絡が来ても、文面内のリンクは開かない。
- 公式アプリ、または自分で登録しておいたブックマークからアクセスして、お知らせを確認する。
- 差出人のアドレスが本物に見えても、なりすましの可能性がある。実在するサービスのドメイン名を使ったなりすましメールも多数確認されています。
- 「今すぐ」「24時間以内に」など、焦らせる文言には特に警戒する。
- 不審なメールは、フィッシング対策協議会や利用中の事業者へ報告する(対策に役立ちます)。
対策4:クレジットカード・金融口座の「通知」を有効にする
被害を完全には防げなくても、早期発見によって被害を最小限に抑えることができます。
- カードアプリの利用通知(1円から通知)をオンにする
- ネットバンキング、証券口座のログイン通知・取引通知をオンにする
- 証券口座では、出金先口座の制限や、取引に関する追加の認証設定があるか確認する
- カード明細を月に1度は必ず確認する習慣をつける
- ネット専用のカードを作る、利用限度額を必要最小限にするなど、万一のときの被害上限を下げる
対策5:不要なアカウントは削除し、個人情報の登録を最小限にする
漏洩のリスクは、預けている情報の量と、アカウントの数に比例します。
- 使っていないサービスのアカウントを退会・削除する
- 会員登録の際は、必須項目だけを入力する
- アプリやサービスにカード情報を保存しない選択肢も検討する
- 生年月日や住所など、重要な個人情報はSNSで公開しない
- 子どもの名前、学校名、位置情報が分かる写真の投稿には注意する
対策6:端末とソフトウェアを最新の状態に保つ
マルウェアによって、ブラウザに保存した情報や認証情報が盗まれないようにするための基本対策です。
- OS、ブラウザ、アプリを自動アップデートにする
- 公式ストア以外からアプリをインストールしない
- 提供元の分からない添付ファイルや、ダウンロードリンクを開かない
- 必要に応じて、信頼できるセキュリティソフトを導入する
- 公共のWi-Fiでは、ログインを伴う重要な操作を避ける
対策7:自分のアカウントが漏洩していないか「確認」する
メールアドレスが、過去の漏洩事件に含まれていないかを確認できる公開サービスがあります。代表的なものに「Have I Been Pwned」があります。また、GoogleやAppleなどのブラウザ・OS標準のパスワード管理機能にも、漏洩したパスワードや使い回しを警告してくれる機能が搭載されています。
注意: 漏洩確認を装った偽のサイトも存在します。確認サービスにパスワードそのものを入力してはいけません。 利用する場合は、メールアドレスの照合のみを行う公式の仕組みか、OSやブラウザの標準機能を使いましょう。
対策8:メールアドレスとパスワードの「役割分担」をする
- 重要なアカウント用(銀行・証券・主要メール)のメールアドレスは、他の用途と分ける
- ショッピングや登録用に、使い捨てのメールアドレス(サブアドレス)を使う
- 主要なメールアカウントは、パスワードの再設定にも使われる最重要拠点。必ずパスキーまたは多要素認証で保護する
対策9:詐欺電話・特殊詐欺への備えを家族で共有する
- 留守番電話・迷惑電話対策機能を常時有効にする
- 「家族だけの合言葉」を決めておく
- 「口座を保護する」「個人情報の漏洩で返金する」と言われたら、一度電話を切り、公式の番号にかけ直す
- 高齢の家族には、事前にこうした手口を共有しておく
- 「警察」「銀行協会」「役所」を名乗る電話で、暗証番号やキャッシュカードを求められることはない
対策10:信用情報・契約状況の定期チェック
本人確認書類の画像や、住所・生年月日などが流出した場合に備えて、なりすまし契約の兆候を早く見つける習慣が有効です。
- 身に覚えのない請求書や督促状、契約の確認の連絡がないか注意する
- 携帯電話会社のアカウントで、契約内容や回線の状況を定期的に確認する
- 必要に応じて、信用情報機関に自分の信用情報の開示を請求し、身に覚えのない契約がないか確認する
9. 漏洩を知ったときの初動対応チェックリスト
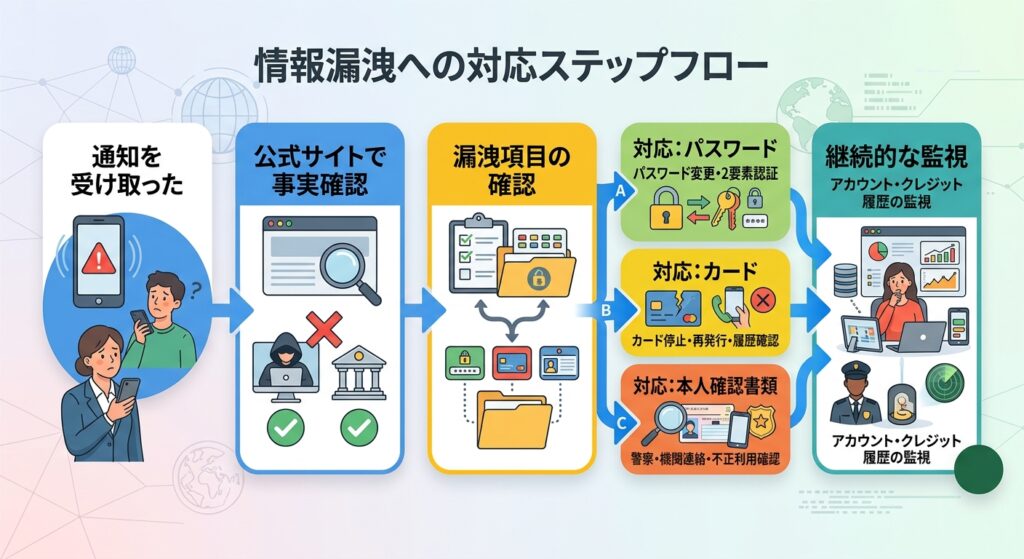
「あなたの情報が漏洩しました」という通知を受け取ったとき、慌てずに、優先順位をつけて行動することが大切です。
ステップ0:その通知は本物か確認する
漏洩の通知を装ったフィッシングが非常に多く出回っています。
- メールやSMSのリンクを開かず、公式サイトで発表内容を確認する
- 発表が公式サイトの「お知らせ」に掲載されているか、企業の代表電話や問い合わせ窓口で確認する
- 通知の中で「パスワードの入力」「カード情報の再入力」を求められたら、偽物の可能性が極めて高い
ステップ1:何が漏洩したのかを確認する(最重要)
公式の発表で、漏洩した項目を確認します。項目によって、対応が変わります。
| 漏洩した項目 | 優先して行うこと |
|---|---|
| メールアドレスのみ | フィッシングメールへの警戒を強める。迷惑メールフィルターを見直す |
| ID・パスワード | そのパスワードを使い回しているすべてのサービスで、パスワードを変更。多要素認証を設定 |
| クレジットカード情報 | カード会社に連絡し、カードの利用停止・再発行を依頼。明細を確認 |
| 氏名・住所・電話番号 | 詐欺電話・フィッシングへの警戒。不審な連絡には応じない |
| 本人確認書類(免許証、パスポートなど) | 契約状況の確認、必要に応じて警察・関係機関に相談。なりすまし契約に注意 |
| マイナンバー | 市区町村の窓口等で相談。むやみに提供しない(Q&Aで詳述) |
| 口座情報 | 金融機関に連絡し、取引の確認と必要な保護措置を依頼 |
ステップ2:24時間以内にやること
- 影響を受けるパスワードを変更する(最重要のサービスから順に:メール → 金融 → 通販・SNS)
- 変更するパスワードは、他で使っていない新しいものにする
- 多要素認証(できればパスキー)を設定する
- クレジットカード情報が漏洩した場合は、カード会社へ連絡する
- 口座情報が漏洩した場合は、金融機関へ連絡する
- 直近のカード利用明細・口座の取引履歴・ログイン履歴を確認する
ステップ3:1週間以内にやること
- 同じパスワードを使い回していたすべてのサービスのパスワードを変更する
- 不要なアカウントを削除する
- 利用通知やログイン通知を有効にする
- 家族に、詐欺の手口や注意点を共有する
- 漏洩元の企業から提供されるサポート(相談窓口、モニタリングサービスなど)があれば、利用を検討する
ステップ4:継続的に行うこと(数か月〜数年)
- 不審なメール、SMS、電話にはその都度、冷静に対応する
- カード明細や口座を定期的に確認する
- 信用情報や契約状況を、定期的にチェックする
- 漏洩元の企業からの続報や、二次被害の注意喚起を確認する
すでに被害に遭ってしまったら
- カード・口座の不正利用: すぐにカード会社・金融機関へ連絡し、利用停止を依頼する。被害届の提出や必要書類について、案内を受ける。
- 不正ログイン・アカウントの乗っ取り: サービスの運営会社に連絡し、パスワードの変更・アカウントの回復手続きを行う。
- 詐欺・脅迫・ストーキングなど: 警察署や、警察相談専用電話(#9110)に相談する。
- 消費者トラブル全般: 消費者ホットライン(188)に相談できる。
- ウイルス感染や不審なメール、セキュリティ全般: IPAの情報セキュリティ安心相談窓口などの公的窓口に相談できる。(連絡先や受付時間は、公式サイトで最新情報を確認してください。)
補足: 被害が出ていない段階でも、不安があれば相談できます。一人で抱え込まないことが重要です。
10. 企業・組織ができる対策

ここからは、企業の総務・情報システム・経営層の方向けに、「漏洩させない」「漏れても被害を広げない」「漏れたときに迅速に対応する」の3つの観点で整理します。
10-1. 「入口」を守る(侵入を防ぐ)
アサヒの事例でも、侵入の入口はネットワーク機器でした。多くの攻撃は、既知の弱点や、弱い認証を狙っています。
- 資産の棚卸し: VPN機器、ルーター、サーバー、クラウドサービスなど、インターネットに接続している資産をすべて把握する。把握できていない機器は、守ることができません。
- 脆弱性対策(パッチ適用): 公開された脆弱性に対して、優先順位をつけて速やかに更新する。特に、外部から到達できる機器は最優先とする。
- 多要素認証の徹底: リモートアクセス、管理者アカウント、クラウドサービスに必須とする。
- パスワード管理の強化: 初期パスワードの廃止、使い回しの禁止、漏洩済みパスワードのチェックを実施する。
- メールのセキュリティ: 送信ドメイン認証(SPF・DKIM・DMARC)の設定、フィッシング対策の導入、従業員への注意喚起を行う。
10-2. 「侵入後」の被害を限定する(広げない)
どれだけ入口を守っても、侵入を完全に防ぐことはできません。侵入された後の動きを制限することが、被害の規模を左右します。
- 特権ID(管理者権限)の管理: 管理者アカウントを最小限にし、利用時のみ権限を付与する。ログを必ず記録する。
- ネットワークの分離(セグメンテーション): 重要なシステムを他のネットワークから分離し、ひとつ侵入されても全体に波及しない構成にする。
- EDR・ログ監視の導入: 不審な挙動を早期に検知する。業務時間外の不審なアクセスにも注意する。
- バックアップの確保: オフライン(切り離した)バックアップを定期的に取得し、復元の訓練も行う。
- データの最小化: 不要になった個人情報は速やかに削除する。持たない情報は、漏れない。
10-3. 「内部不正」と「委託先」への対策
- 最小権限の原則: 業務に必要な人にだけ、必要な範囲でアクセス権を付与する。
- 持ち出し制限: USBメモリ、私物スマートフォン、クラウドストレージへのデータの書き出しを制御する。
- ログの「確認」まで運用に組み込む: ベネッセの事例では、アクセスログは記録されていたものの、定期的な確認が不十分だったことが指摘されました。記録するだけでなく、実際に見る仕組みが必要です。
- 委託先の管理: 委託先のセキュリティ水準を、契約前・契約中の両方で確認する。再委託先も含めて把握する。
- 従業員教育: 不正が発覚したときの処分や、不正を「させない」環境づくりも重要です。
10-4. 「生成AI」の利用ルールを整備する
2026年版の10大脅威でAIの利用をめぐるリスクが初めて3位となったことを踏まえ、以下を検討してください。
- 入力してよい情報と、してはいけない情報(個人情報・機密情報)を明確に定める
- 業務で使うAIサービスの利用規約、データの取り扱い(学習への利用の有無など)を確認する
- 許可したサービス以外の無断利用(シャドーAI)を抑制する仕組みを整える
- AIが生成した内容の確認プロセス(誤情報や権利侵害のチェック)を設ける
10-5. 「インシデント対応計画」を事前に作る
漏洩が起きてから考えるのでは遅すぎます。
- 連絡体制: 誰が、誰に、どの順番で連絡するか(経営層、法務、広報、外部専門家)
- 初動手順: ネットワークの遮断、証拠の保全、影響範囲の特定
- 外部への報告: 個人情報保護委員会、警察、所管官庁、取引先への連絡
- 顧客・従業員への通知: 何を、いつ、どう伝えるか(次章参照)
- 復旧と再発防止: システムの復旧、原因の究明、再発防止策の公表
- 訓練: 机上演習や、実際に近い訓練を定期的に実施する
アサヒの事例では、障害発生の当日にネットワークを遮断し、データセンターを隔離する措置が取られました。迅速な判断と実行は、事前の計画と訓練があってこそ可能になります。
11. 個人情報保護法で求められる対応

個人情報を取り扱う事業者には、情報漏洩が発生したときの対応が法律で義務づけられています。2022年4月施行の改正個人情報保護法により、一定の漏洩事案について、個人情報保護委員会への報告と、本人への通知が義務化されました。
11-1. 報告・通知が必要となる主なケース
次のいずれかに該当する(おそれがある)場合が、報告の対象となります。
- 要配慮個人情報(病歴、信条など)が含まれる漏洩等
- 不正に利用されることにより、財産的被害が生じるおそれがある漏洩等(例:クレジットカード番号、ネットバンキングのログイン情報など)
- 不正の目的をもって行われたおそれがある漏洩等(例:不正アクセス、従業員による持ち出しなど)
- 漏洩等が発生した個人データに係る本人の数が1,000人を超える場合
11-2. 報告の期限
報告は2段階で行います。
| 段階 | 内容 | 期限の目安 |
|---|---|---|
| 速報 | 把握している範囲での概要報告 | 事態を知った後、速やかに(概ね3〜5日以内) |
| 確報 | 原因や再発防止策などを含む詳細報告 | 30日以内(不正の目的によるおそれがある場合は60日以内) |
あわせて、本人への通知も、状況に応じて速やかに行う必要があります。通知の際は、漏洩した項目、原因、二次被害の防止のために本人が取りうる措置などをわかりやすく伝えることが求められます。
実際に、アサヒグループホールディングスは、個人情報保護委員会へ「確報」として正式に報告したことを公表しています。
11-3. 違反した場合のリスク
法令に基づく対応を怠ったり、安全管理措置が不十分だったりした場合、行政による指導・命令、さらに場合によっては罰則の対象となることがあります。加えて、被害者から民事上の損害賠償を請求されるリスクもあります。ベネッセ事件の民事訴訟のように、1人あたりの認容額が小さくても、対象が数千万人規模であれば、全体の金額と社会的影響は極めて大きくなります。
12. 2026年の最新動向:AIの悪用と「本物らしさ」の進化
最後に、これからの情報漏洩と悪用の傾向を整理します。
12-1. フィッシングが「見破れない」水準に近づいている
かつてのフィッシングメールには、不自然な日本語や、粗いデザインといった「見分けるヒント」がありました。しかし、生成AIの普及により、自然な日本語で、正規のサービスと見分けがつかない文面やデザインが、誰でも短時間で作れるようになっています。IPAの10大脅威 2026でも、AI加工・生成を悪用したサイバー攻撃の巧妙化が指摘されています。
これは、「見た目や文章で本物かどうかを判断する」従来の注意点が、通用しにくくなることを意味します。今後は、「見破る」よりも「そもそも騙されても被害が出ない仕組み(パスキー、公式アプリ、公式ブックマーク経由のアクセス)」へと、対策の軸足を移す必要があります。
12-2. 認証コードまで盗む「リアルタイム型」の手口
フィッシングサイトが、本物のサイトと裏でリアルタイムに通信しながら、被害者が入力した認証コードをその場で横取りして使うという手口が確認されています。SMSやアプリのワンタイムパスワードを使っていても、この手口には弱い場合があります。だからこそ、パスキーや、偽サイトでは機能しない認証方式への移行が重要になっています。
12-3. 「窃取」から「恐喝」へ。攻撃者のビジネスモデルの変化
ランサムウェア攻撃は、サービスとして提供される形(RaaS:Ransomware as a Service)が広がり、高度な技術がなくても攻撃に参加できる構造になっています。一方で、攻撃者はデータを暗号化するだけでなく、盗んだデータの公開を材料にした恐喝に力を入れています。バックアップがあっても、盗まれたデータの公開は防げないため、バックアップだけでは不十分です。
12-4. 規制・ガイドラインの見直し
証券口座の乗っ取りを受けて、セキュリティ対策に関するガイドラインの見直しが進められました。企業側の対策強化が求められる一方、個人投資家にも、認証方式の変更や追加の設定など、利用上の手間が増える可能性があります。こうした変更の案内を装った偽の連絡にも注意が必要です。
13. よくある質問(FAQ)
Q1. 漏洩した情報は、どこで売られているのですか?
主に、ダークウェブ上の取引の場、ランサムウェア集団のリークサイト、名簿の流通市場などです。ただし、これらは犯罪者のあいだで非公開に取引されることが多く、一般の利用者が場所を特定したり、データを削除させたりすることは現実的ではありません。「漏れたら回収できない」前提での対策が重要です。
Q2. メールアドレスだけが漏洩した場合、危険ですか?
メールアドレスだけでも、フィッシングメールや迷惑メールの送信先になり、不審な連絡が増える可能性があります。そのメールアドレスが、他のサービスのログインIDとして使われている場合は、パスワードリスト攻撃の標的にもなります。パスワードは同時に変更し、不審なメールへの警戒を強めましょう。
Q3. パスワードを変更すれば、それで安全になりますか?
パスワードの変更は必須ですが、それだけでは十分とは限りません。 以下も合わせて行いましょう。
- 同じパスワードを使い回していた他のサービスのパスワードも変更する
- 多要素認証やパスキーを設定する
- すでに不正ログインされていないか、ログイン履歴や利用履歴を確認する
- メールの転送設定など、勝手に追加された設定がないかを確認する
Q4. 自分の情報が漏洩したかどうかを、確認する方法はありますか?
主に次の方法があります。
- 企業からの通知・公式サイトのお知らせを確認する(最も確実)
- メールアドレスの漏洩を確認できる公開サービスを利用する(パスワードそのものは入力しない)
- ブラウザやOSのパスワード管理機能の警告を確認する
- カード明細や口座の取引履歴に、身に覚えのないものがないかを確認する
ただし、通知がない=漏洩していないとは限りません。企業が漏洩に気づいていない、または公表していないケースもあるためです。
Q5. クレジットカード番号が漏洩して不正利用された場合、補償されますか?
多くのカード会社では、会員規約に基づいて、不正利用による損害を補償する制度があります。ただし、補償の可否や範囲は、カード会社の規約、不正利用の状況、利用者に過失があったか(暗証番号の管理、通知の遅れなど)によって異なります。不正利用に気づいたら、すぐにカード会社へ連絡し、状況を伝えて指示を受けてください。
Q6. マイナンバーが漏洩した場合、すぐに悪用されますか?
マイナンバーは、番号だけでは各種手続きを行えないよう、利用目的や本人確認の厳格なルールが法律で定められています。ただし、安易に他人へ提供しない、マイナンバーカードの暗証番号などを他人に教えないことが基本です。不正に使われるおそれがある場合には、市区町村の窓口などで番号の変更を含めた相談ができる場合があるとされています。不安がある場合は、お住まいの市区町村や、関連する公的窓口に相談しましょう。
Q7. 企業から「500円分の金券」などのお詫びを受け取ったら、それで終わりですか?
お詫びの品は企業側の対応のひとつですが、漏洩した情報への警戒は、その後も継続する必要があります。 ベネッセの事例では、事件の発覚から約10年後に民事訴訟の判決が出ています。お詫びを受け取ることと、自分の情報を守る対策をとることは、別の話として進めましょう。
Q8. 子どもの情報が漏洩した場合は、どうすればいいですか?
子どもの氏名、住所、学校名、年齢などが漏れた場合、保護者を狙った詐欺や勧誘、不審な連絡に注意が必要です。子ども本人にも、知らない人からのメッセージに応じない、SNSで個人情報を公開しないことを、年齢に応じて伝えましょう。ストーキングや嫌がらせなどの兆候があれば、学校や警察に早めに相談してください。
Q9. 漏洩を理由に、企業へ損害賠償を請求できますか?
法的には請求が可能な場合がありますが、認められるかどうか、金額はケースによって大きく異なります。 ベネッセの事例では、裁判所が氏名や生年月日といった情報の「秘匿性」を踏まえて、1人あたり3,300円と判断しました。具体的な請求を検討する場合は、弁護士や、消費生活センターなどの専門窓口に相談してください。
Q10. 中小企業でも、すぐに取り組める対策は何ですか?
次の5つは、費用を抑えつつ効果が大きい対策です。
- 多要素認証の導入(メール、クラウド、リモートアクセス)
- VPN機器・OS・ソフトの更新の徹底
- 管理者アカウントの整理とパスワードの見直し
- オフラインバックアップの取得と復元テスト
- インシデント発生時の連絡体制を1枚の紙にまとめる
IPAが公開している中小企業向けのセキュリティ対策ガイドラインなども参考になります。

14. まとめ
この記事では、漏洩した情報がどのように悪用されるのかを、手口、実例、対策の順に解説しました。重要なポイントを、改めて整理します。
- 漏洩した情報は、流通し、結合され、時間をかけて悪用される。 「何も起きていない」ことは、安全の証明にはならない。
- 悪用の中心は、フィッシングと不正ログイン。 氏名や電話番号などの基本情報でも、詐欺の「信憑性」を高める材料になる。
- 実際の被害は、金額と件数で現れている。 証券口座の不正取引、カードの番号盗用、企業の事業停止など、情報漏洩は経済的な損失に直結している。
- 個人の最優先対策は、「使い回しをやめる」「パスキーや多要素認証」「リンクからログインしない」「通知をオンにする」の4つ。
- 漏洩を知ったら、「何が漏れたか」を確認し、項目に応じて優先順位をつけて動く。
- 企業は、入口対策・侵入後の限定・早期検知・事前の対応計画を、多層的に整える。 法令上の報告・通知義務も忘れずに。
- AI時代は、「見破る」から「騙されても被害が出ない仕組み」へ。 パスキーや公式アプリ経由のアクセスが、ますます重要になる。
情報漏洩は、もはや「起きるかどうか」ではなく、「起きたときにどれだけ被害を抑えられるか」を考える時代です。まずは今日、重要なアカウントのパスワードを見直し、パスキーまたは多要素認証を設定することから始めてみてください。小さな一歩が、将来の大きな被害を防ぎます。
15. 参考文献・出典
公的機関・業界団体
- IPA(情報処理推進機構)「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
- IPA プレス発表「情報セキュリティ10大脅威 2026」を決定(2026年1月29日) https://www.ipa.go.jp/pressrelease/2025/press20260129.html
- 日本クレジット協会「クレジットカード不正利用被害の集計結果」(2025年第4四半期・通年)※下記報道経由で確認 https://webtan.impress.co.jp/n/2026/03/23/52359
- フィッシング対策協議会「フィッシング報告状況」「フィッシングレポート2026」※報道経由で確認 https://scan.netsecurity.ne.jp/article/2025/04/21/52715.html / https://scan.netsecurity.ne.jp/article/2026/06/11/55466.html
- 金融庁「証券会社を騙るフィッシング詐欺等に起因する証券口座への不正アクセス・不正取引」(2025年1〜5月分)※報道経由で確認 https://pc.watch.impress.co.jp/docs/news/2020456.html
調査・分析・報道
- 日本総合研究所「証券口座の不正利用増加を受けたガイドラインの見直し」(2025年10月16日) https://www.jri.co.jp/page.jsp?id=112280
- トレンドマイクロ「多要素認証の必須化後も減っていない『証券口座乗っ取り』の現状」 https://www.trendmicro.com/ja_jp/research/25/f/mfa-securities-hacks.html
- ビジネス+IT「アサヒグループHD、個人情報約191万件漏えいの恐れを受け社長謝罪」(2025年11月27日) https://www.sbbit.jp/article/refers/176001
- ITmedia「ベネッセ情報漏えいは2895万件に」(2014年9月10日) https://www.itmedia.co.jp/news/article/1409/10/1140910143/
- INTERNET Watch「ベネッセ顧客情報漏えい問題、お詫びの品として500円分の金券を提供」 https://internet.watch.impress.co.jp/docs/news/666212.html
- ビジネス+IT(ミロク情報サービス/NTTソフトウェア提供コンテンツ)ベネッセ事件の影響に関する解説 https://www.sbbit.jp/article/sp/32563
- 各社公式発表(アサヒグループホールディングス、ベネッセホールディングス)