「うちは小さな会社だから狙われない」 「これまで一度も被害に遭っていないから大丈夫」 「セキュリティソフトは入れているから問題ない」
もしあなたが、あるいはあなたの周りの誰かが、こうした言葉を口にしたことがあるなら、この記事は必ず役に立ちます。
サイバー攻撃による情報漏洩のニュースは、いまや珍しいものではなくなりました。ところが、ニュースを見て「大変だな」と思いながらも、自分ごととして対策に動ける人は決して多くありません。ここに、技術の問題ではなく人間の心理の問題が潜んでいます。それが「正常性バイアス」です。
正常性バイアスとは、異常や危険の兆候に直面しても「たいしたことはない」「自分は大丈夫」と、無意識のうちに受け流してしまう心の働きのことです。台風や地震の避難行動でよく話題になる概念ですが、実はサイバー攻撃や情報漏洩の世界でも、まったく同じ構造の判断ミスが繰り返されています。
この記事では、最新の公的データを確認したうえで、サイバー攻撃・情報漏洩の被害を拡大させる心理メカニズムを丁寧にひもときます。そして、「気をつけましょう」という精神論ではなく、人間の心理のクセを前提にして設計する対策を、組織・個人の両面から具体的に解説します。経営者、情報システム担当者、総務・人事の担当者、そして一人のインターネット利用者として、ぜひ最後までお読みください。
おすすめ・【書籍】情報セキュリティは経営である
・【書籍】情報セキュリティの敗北史:脆弱性はどこから来たのか
・【書籍】「サイバーセキュリティ、マジわからん」と思ったときに読む本
・【書籍】サイバーセキュリティドクトリン:サイバー空間の「守り」の原則
- 1. 【結論】サイバー攻撃・情報漏洩の最大の弱点は「人の心」にある
- 2. 数字で見る、サイバー攻撃と情報漏洩の現状(2026年最新)
- 3. 正常性バイアスとは?意味と基本をやさしく解説
- 4. サイバー攻撃で正常性バイアスが働く7つの心理メカニズム
- 5. 情報漏洩を招く「6つの思い込み」と現実
- 6. 公開情報から読み解く、情報漏洩の“典型パターン”
- 7. 事故のあとにも働く正常性バイアス:初動の遅れが被害を広げる
- 8. 正常性バイアスを乗り越える10の対策(組織編・個人編)
- 9. 【保存版】あなたの組織の「正常性バイアス度」チェックリスト
- 10. 経営者・管理職に伝えたい「投資としてのセキュリティ」
- 11. 中小企業・個人事業主のための30日ロードマップ
- 12. よくある質問(FAQ)
- 13. まとめ:「大丈夫」と思った瞬間が、いちばん危ない
- 参考情報・出典
1. 【結論】サイバー攻撃・情報漏洩の最大の弱点は「人の心」にある
最初に結論をお伝えします。
サイバー攻撃・情報漏洩の被害を防ぐうえで本当に厄介なのは、高度なハッキング技術そのものよりも、「自分たちは大丈夫」という思い込みです。
多くの組織では、パッチの適用が後回しになる、多要素認証の導入が先送りされる、バックアップが本当に復元できるか確認されない、といった状況が、さほど珍しくありません。これらは知識がないから起きているというより、「いまのところ何も起きていない」という事実が、危機感を静かに薄めてしまうことで起きています。
ポイントを整理すると、次のようになります。
- 攻撃者は、最も防御の甘い部分を探して入ってくる。企業の規模や知名度だけで標的が決まるわけではない
- 防御側は、危険の兆候を過小評価する心理傾向(正常性バイアス)を持っている
- そのため、「注意喚起」や「意識向上」だけでは限界があり、仕組み・ルール・訓練で心理のクセを補う設計が必要になる
つまり、サイバーセキュリティは「技術 × プロセス × 人」の三位一体で成り立つものであり、なかでも人の心理への理解は、いちばん費用対効果が見落とされている領域だといえます。
おすすめ・【書籍】情報セキュリティは経営である
・【書籍】情報セキュリティの敗北史:脆弱性はどこから来たのか
・【書籍】「サイバーセキュリティ、マジわからん」と思ったときに読む本
・【書籍】サイバーセキュリティドクトリン:サイバー空間の「守り」の原則
2. 数字で見る、サイバー攻撃と情報漏洩の現状(2026年最新)
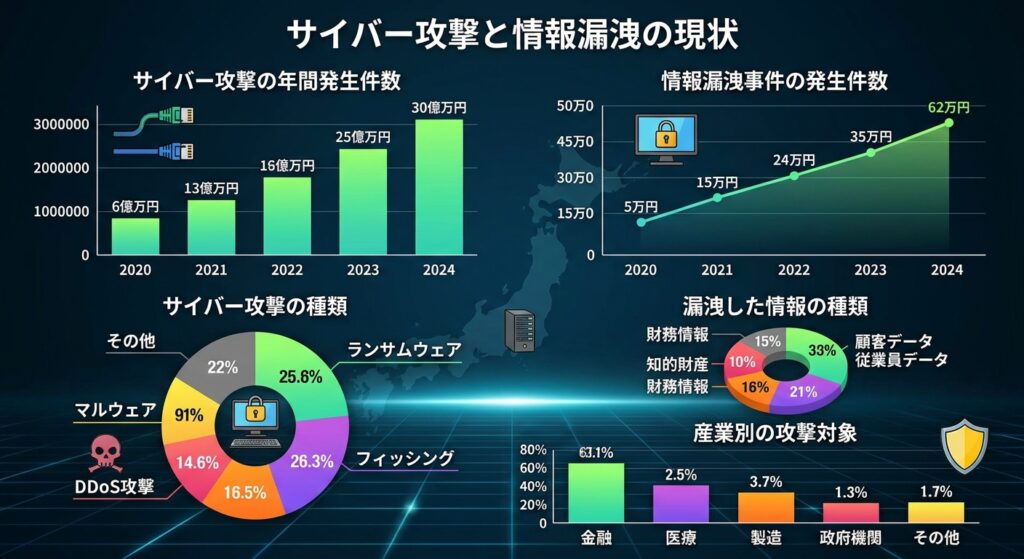
心理の話に入る前に、いま実際に何が起きているのかを、公的機関や信頼できる調査の数字で確認しておきましょう。「そんなに多いのか」と驚くことが、正常性バイアスを揺さぶる第一歩になります。
2-1. IPA「情報セキュリティ10大脅威 2026」:組織の脅威1位は「ランサム攻撃」
独立行政法人情報処理推進機構(IPA)は、2026年1月29日に「情報セキュリティ10大脅威 2026」を公表しました。これは、前年に社会的な影響が大きかった脅威について、研究者や企業の実務担当者など約250名からなる選考会が審議・投票して決定するものです。
組織向けの脅威では、次のような点が注目されています。
- 1位:ランサム攻撃による被害(2016年に初選出されて以来、継続的にランクイン)
- 3位:AIの利用をめぐるサイバーリスク(組織編で初のランクイン)
- 6位:地政学的リスクに起因するサイバー攻撃(情報戦を含む)
長年にわたってランサムウェアが上位に居続けているという事実は、「一過性のブーム」ではなく、構造的な脅威として定着していることを示しています。さらに、AIの悪用という新しい領域も加わり、リスクの顔ぶれは年々広がっています。
2-2. 警察庁:ランサムウェア被害は高止まり、2026年上半期は半期で過去最多
警察庁が公表している「サイバー空間をめぐる脅威の情勢等について」によると、ランサムウェアの被害報告件数は以下のように推移しています。
| 年 | ランサムウェア被害報告件数 |
|---|---|
| 令和3年(2021年) | 146件 |
| 令和4年(2022年) | 230件 |
| 令和5年(2023年) | 197件 |
| 令和6年(2024年) | 222件 |
| 令和7年(2025年) | 226件 |
そして、令和8年(2026年)上半期の被害報告件数は123件で、統計を取り始めた令和2年下半期以降、半期の件数としては過去最多となりました(警察庁サイバー警察局、令和8年9月公表)。
ここで注意したいのは、これらは「警察に報告された件数」であるという点です。報告されていない被害、公表されていない被害は含まれません。実際の被害は、この数字よりも多い可能性が高いと考えるのが自然です。
また、手口も変化しています。データを暗号化するだけでなく、盗んだ情報の公開をちらつかせて金銭を要求する「二重恐喝」が主流になり、暗号化を伴わず、データの窃取と暴露予告だけで脅迫する手口も確認されています。「バックアップがあるから大丈夫」という発想が通用しにくくなっているのです。
関連するデータとして、令和7年(2025年)のフィッシング報告件数は245万件超(245万4,297件)、インターネットバンキングの不正送金被害は4,747件・約104億円にのぼり、その手口の約9割がフィッシングによるものとされています。
2-3. 東京商工リサーチ:上場企業の個人情報漏洩、人数は前年の約2倍に
東京商工リサーチ(TSR)の調査では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件(前年比4.7%減)でしたが、漏えいした個人情報は3,063万6,910人分で、前年比93.1%増となりました。100万人以上に及ぶ大型事故が6件あったことが大きく影響しています。
注目したいのは次の点です。
- 公表した企業数は158社で、過去最多を更新
- 原因別では「ウイルス感染・不正アクセス」が116件(64.4%)で最多
- 次いで「誤表示・誤送信」が37件(20.5%)、「紛失・誤廃棄」が18件(10.0%)
- 2025年の最大規模は、AOKIホールディングス子会社が運営するネットカフェ「快活CLUB」の不正アクセスで、729万人分
さらに、2026年はそれを上回るペースです。TSRが2026年10月に発表した内容によると、10月5日時点で100万件以上の漏えいがすでに10件に達し、2025年通年の6件を超えました。2012年以降の14年間で1,000万件以上の漏えいは3回だけでしたが、2026年はすでに3回発生しています。主なものは次のとおりです。
- KDDI:メールシステムへの不正アクセスにより、1,223万1,954件のメールアドレス
- 物語コーポレーション:公式アプリ経由で1,078万8,963件
- タイムズモビリティ:約660万件(アカウント数)。運転免許証画像を含む本人確認書類情報が漏えいした可能性が指摘されている
2-4. 数字が教えてくれること:「確率」ではなく「規模」で考える
これらのデータから、少なくとも3つのことが読み取れます。
① 原因の6割以上は、外部からの攻撃である。 「社内のうっかりミス」だけが原因ではありません。外部からの不正アクセスが、情報漏洩の最大の原因です。
② 人為的ミスも依然として2割以上を占める。 誤送信・誤表示、紛失・誤廃棄といった「うっかり」も、決して無視できる割合ではありません。
③ 被害の「規模」が年々大きくなっている。 件数が横ばい〜やや減少でも、1件あたりの漏えい規模は拡大しています。データが集約され、サービスが巨大化するほど、一度の事故が与える影響は大きくなります。
多くの人は、リスクを「起きる確率」で考えがちです。しかし、サイバー攻撃では**「起きたときの被害の大きさ」と「自社が侵入口になる可能性」**まで含めて考える必要があります。この発想の転換が、正常性バイアスを乗り越える第一歩です。
おすすめ・【書籍】情報セキュリティは経営である
・【書籍】情報セキュリティの敗北史:脆弱性はどこから来たのか
・【書籍】「サイバーセキュリティ、マジわからん」と思ったときに読む本
・【書籍】サイバーセキュリティドクトリン:サイバー空間の「守り」の原則
3. 正常性バイアスとは?意味と基本をやさしく解説

3-1. 正常性バイアスの定義
正常性バイアス(normalcy bias)とは、予期しない事態や危険の兆候に直面したとき、「これは異常ではない」「たいしたことにはならない」「自分は大丈夫だ」と、その情報を過小評価したり、無視したりしてしまう心理傾向のことです。「正常化の偏見」と呼ばれることもあります。
人間は、日々のさまざまな変化に、いちいち過敏に反応していては生活できません。そのため、脳にはある程度の変化や刺激を「いつもの範囲内」と判断して受け流す機能が備わっています。これ自体は、心の安定を保つための大切な働きです。
ところが、この機能が「本当に危険な兆候」にまで働いてしまうと、避けられたはずの被害に巻き込まれることになります。
3-2. 災害心理学の世界で有名になった概念
正常性バイアスは、とくに災害時の避難行動の文脈で広く知られるようになりました。
大雨で避難指示が出ても「まだ大丈夫だろう」と動かない。津波警報が出ても「ここまでは来ないはず」と考える。火災報知器が鳴っても「誤作動だろう」と様子を見る。こうした行動は、特別に不注意な人だけのものではなく、誰にでも起こりうる人間の自然な反応だと説明されます。
3-3. なぜ脳は危険を過小評価するのか
正常性バイアスが生まれる背景には、主に次のような理由があると考えられています。
- 脳の省エネ機能:脳は大量の情報を処理するため、「いつもどおり」と判断できるものは自動的に処理(心理学でいう“速い思考”)して負荷を減らす
- 心の防衛反応:恐怖や不安は強いストレスになる。それを避けるため、「大丈夫」と考えて心の平静を保とうとする
- 過去の経験への依存:「今まで大丈夫だった」という経験が、未来の予測の拠り所になる
- 行動コストの回避:避難や対策には手間・費用・労力がかかる。それを正当化するために、危険を小さく見積もる
サイバーセキュリティの現場でも、まさに同じことが起きます。「パッチを当てるとシステムが止まるかもしれない」「多要素認証を導入すると現場から不満が出る」。こうした行動コストの重さが、「どうせ大丈夫だろう」という思考を後押ししてしまうのです。
3-4. 知っておきたい「バイアス概念」の注意点(専門性と誠実さのために)
ここで、正常性バイアスという言葉を使うときの注意点にも触れておきます。
- 正常性バイアスは、単一の厳密な診断名というより、複数の認知傾向をまとめて説明する便利な言葉として使われることが多い概念です。心理学的な研究では、楽観バイアス、現状維持バイアス、社会的な同調など、より細かい概念で説明される場合もあります
- 「災害時に人はパニックになる」というイメージは、実際の研究では必ずしも支持されておらず、むしろ「動かない」「様子を見る」という反応が多いことが指摘されています。この点は、サイバー事案の初動の遅れ(後述)とも重なります
- 「バイアス」と名前をつけると、「だからあの人は愚かだった」と他者を責める道具に使われがちです。しかし本来は、誰もが持つ心の特性であり、個人の能力や意識の低さの問題ではありません
この視点が重要なのは、対策の考え方が変わるからです。「意識が低いから教育する」ではなく、「人間は誰でもそうなるものだから、仕組みで補う」という設計に切り替えられます。これが、本記事全体を貫く基本姿勢です。
4. サイバー攻撃で正常性バイアスが働く7つの心理メカニズム

正常性バイアスは、単独で働くというより、さまざまな心理傾向と組み合わさって、「対策しない」「気づかない」「動かない」状態をつくり出します。ここでは、サイバーセキュリティの現場で特に重要な7つのメカニズムを、研究的な背景とともに解説します。
4-1. 楽観バイアス:「悪いことは他人に起きる」
心理学者ニール・ワインスタイン(Neil Weinstein)が1980年に発表した研究で知られる楽観バイアス(unrealistic optimism)は、「将来、自分には良いことが起こりやすく、悪いことは起こりにくい」と見積もってしまう傾向です。
サイバー攻撃で言えば、次のような考え方がこれに当たります。
- 「情報漏洩は大企業の話で、自社は関係ない」
- 「自分がフィッシングメールに引っかかるわけがない」
- 「うちの社員は優秀だから、変なリンクは踏まない」
全員が「平均より自分は安全だ」と考えれば、数学的にはおかしなことになります。それでも人は、自分についてだけは楽観的に考えてしまうのです。
4-2. 利用可能性ヒューリスティック:「見えない脅威」は小さく見える
心理学者のトヴェルスキーとカーネマン(1973年)が提唱した利用可能性ヒューリスティックとは、思い出しやすい事例ほど「起こりやすい」と判断してしまう傾向を指します。
サイバー攻撃の被害は、多くの場合、目に見えず、実感しにくいものです。地震や火災のように、身近で映像的な被害を直接見る機会が少ないため、頭に浮かびにくく、結果として「起こりにくいもの」と判断されます。さらに、被害を受けた企業は詳細を語りたがらないことが多く、「他社の失敗から学ぶ」機会も限られがちです。
4-3. 現在バイアス:「対策は今日でなくてもいい」
人は、将来の大きな利益よりも、目先の小さな利益や手間の少なさを優先してしまう傾向があります(現在バイアス)。
セキュリティ対策は、典型的な「コストは今、効果は将来(しかも事故が起きなければ見えない)」という性質を持ちます。
- 今すぐ払う費用・手間・現場の不満
- 将来得られる「何も起きなかったという、見えない成果」
この構造では、優先順位が下がりやすいのは当然です。「来期の予算で検討しよう」を繰り返しているうちに、攻撃は待ってくれません。
4-4. 多元的無知と同調:「みんな何もしていないから大丈夫」
社会心理学者のラタネとダーリー(Latané & Darley, 1968)の有名な実験では、部屋に煙が入ってきても、周囲の人が平然としていると、被験者は報告や避難をためらう傾向が示されました。他の人の反応を見て、「異常ではないのだろう」と解釈してしまうのです。
職場でも同じことが起こります。
- 不審なメールを受け取っても、周りが騒いでいないから報告しない
- 上司も同僚も古いOSを使い続けているので、自分だけ対策を主張しにくい
- 「それ、おかしくないですか?」と言い出す空気がない
全員が「他の人は問題を感じていないようだ」と思い込み、結果として誰も声を上げない。この状態を多元的無知と呼びます。

4-5. 確証バイアスと認知的不協和:「大丈夫である証拠」ばかり探す
確証バイアスは、自分の信じていることを裏づける情報ばかり集め、反する情報を軽視する傾向です。また、フェスティンガー(1957年)が提唱した認知的不協和の理論は、自分の信念と矛盾する事実に直面すると、不快感を減らすために、事実のほうを歪めて解釈してしまうことを説明します。
たとえば、こんな場面です。
- 「異常なアクセスログ」を見つけても、「たぶんテストだろう」と片づける
- 「うちは対策済み」と報告した手前、脆弱性の指摘を素直に受け止められない
- 「去年のセキュリティ診断で問題なかった」ことを根拠に、現状も安全だと考える
自分や自部門が「大丈夫」と宣言してきた過去があるほど、それを否定する情報を受け入れる心理的コストが高くなります。
4-6. 正常化の逸脱:「ルール違反が日常になる」
社会学者ダイアン・ヴォーン(Diane Vaughan)が、1986年のスペースシャトル「チャレンジャー号」事故の分析(1996年の著書)で提唱した概念が、正常化の逸脱(normalization of deviance)です。小さな逸脱や警告サインが、問題なく済むたびに「許容範囲」として組織に定着し、やがて重大事故に至る、という説明です。
セキュリティの現場では、次のような形で現れます。
- 「緊急だから」と、パスワードをチャットで共有する
- 「面倒だから」と、私物のUSBメモリや個人のクラウドにデータを移す
- 「例外として」許可した共有アカウントが、そのまま何年も残る
一つひとつは小さな逸脱ですが、「今まで問題なかった」という事実が逸脱を正当化し続け、気づけば攻撃者にとって最高の侵入口になっていきます。
4-7. 責任の拡散:「誰かがやってくれているはず」
「情シスが見ているはず」「ベンダーが対応しているはず」「親会社がやっているはず」。こうした責任の拡散も、正常性バイアスを強化します。全員が「自分以外の誰か」を想定すると、結果として誰も確認していない、という状況が生まれます。
特に、委託先・取引先・子会社を含むサプライチェーンでは、責任の境界が曖昧になりがちです。自社が直接標的でなくても、取引先経由で侵入されるケースもあるため、「自社の範囲」だけで安全を考えることはできません。
おすすめ・【書籍】情報セキュリティは経営である
・【書籍】情報セキュリティの敗北史:脆弱性はどこから来たのか
・【書籍】「サイバーセキュリティ、マジわからん」と思ったときに読む本
・【書籍】サイバーセキュリティドクトリン:サイバー空間の「守り」の原則
5. 情報漏洩を招く「6つの思い込み」と現実
ここからは、現場で繰り返し聞かれる「思い込み」を6つ取り上げ、それぞれがどの心理傾向に支えられているのか、そして現実はどうなのかを整理します。
| # | よくある思い込み | 背景にある主な心理 | 現実 |
|---|---|---|---|
| ① | うちは小さいから狙われない | 楽観バイアス | 攻撃は「防御の甘さ」で選ばれる。取引先への踏み台にもされる |
| ② | セキュリティソフトを入れているから安全 | 安心感による過信 | ソフトは対策の一部。設定不備・未更新・認証情報の窃取は防げない |
| ③ | 今まで何もなかったから大丈夫 | 正常性バイアス・現状維持 | 「気づいていない」だけの可能性。侵入後、長期間潜伏するケースもある |
| ④ | 情シスやベンダーに任せている | 責任の拡散 | 経営判断・業務ルール・教育は任せきりにできない |
| ⑤ | 怪しいメールは見ればわかる | 楽観バイアス・過信 | 巧妙化が進み、見た目だけでは判別困難。疲れている時ほど誰でも騙される |
| ⑥ | バックアップがあるから最悪でも大丈夫 | 確証バイアス | 復元テスト未実施、バックアップ自体が暗号化される、情報を盗まれる被害は防げない |
① 「うちは小さいから狙われない」
最も多く、最も危険な思い込みです。
攻撃者の多くは、特定の企業を狙い撃ちしているとは限りません。インターネット上に公開されている機器や、更新されていないソフトウェアの脆弱性を機械的に探索し、「入れるところから入る」のが基本的な動きです。規模や知名度は、必ずしも標的選びの決め手ではありません。
さらに、中小企業が大企業の取引先である場合、サプライチェーンの“弱い輪”として狙われることもあります。「うちの情報には価値がない」と思っていても、取引先との共有データ、ID・パスワード、メールの送受信履歴は、攻撃者にとっては次の攻撃のための足がかりになります。
② 「セキュリティソフトを入れているから安全」
ウイルス対策ソフトは重要ですが、万能ではありません。
- 正規のIDとパスワードを盗まれて「正面から」ログインされた場合、マルウェアとして検知されないことがある
- 管理画面や公開サーバーの設定ミスは、ソフトでは防げない
- 更新が止まった古い製品や、期限切れのライセンスは、ほとんど役に立たない
「入れている」ことと「機能している」ことは別です。ソフトを入れた時点で安心してしまう心理こそが、正常性バイアスの一種だと言えます。
③ 「今まで何もなかったから大丈夫」
これこそ、正常性バイアスの核心です。
「今まで被害がなかった」という事実は、「今後も被害がない」ことを保証しません。むしろ、侵入されていても気づいていない可能性があります。攻撃者が長期間ネットワーク内に潜伏し、情報を少しずつ盗み出す手口も存在します。
地震や台風への備えは、「これまで被害がなかった」ことを根拠に怠るものではありません。サイバー攻撃も同じです。過去の無事は、未来の安全の証拠にはならないのです。
④ 「情シスやベンダーに任せている」
専門部署や外部の専門家に任せることは、もちろん大切です。ただし、次の領域は経営層や各部門が自ら判断し、責任を持つべき領域です。
- どの情報を、誰が、どこまで扱ってよいのか(業務ルール)
- どの程度のリスクを許容し、どこに予算を割くのか(経営判断)
- 事故が起きたとき、誰が何を決めるのか(意思決定の体制)
経済産業省とIPAが公表している「サイバーセキュリティ経営ガイドライン」でも、経営者がリーダーシップをとること、サプライチェーン全体を視野に入れること、平時・緊急時を通じて関係者と適切にコミュニケーションをとることが、基本的な考え方として示されています。
⑤ 「怪しいメールは見ればわかる」
かつては、不自然な日本語や不審な差出人で見抜けるフィッシングメールが多くありました。しかし現在は、本物と見分けがつかないほど精巧な偽メール・偽サイトが増え、生成AIの普及でさらに巧妙化していると指摘されています。
警察庁の統計でも、令和7年のフィッシング報告件数は245万件を超えました。さらに、電話で担当者を装って情報を聞き出す「ボイスフィッシング」による法人口座の不正送金被害も確認されています。「自分は騙されない」と考えている人ほど、警戒を解いてしまう点に注意が必要です。
また、人間の注意力は一定ではありません。忙しい日、疲れている日、急かされている状況では、誰でも判断が甘くなります。個人の注意力に頼る対策には、必ず限界があります。
⑥ 「バックアップがあるから最悪でも大丈夫」
バックアップは重要な防衛線ですが、次の点を確認しないまま「大丈夫」と思い込むのは危険です。
- 本当に復元できるか、実際に復元テストをしたことがあるか
- バックアップが同じネットワーク上に常時接続されていて、一緒に暗号化されないか
- 復元にかかる時間は、事業が許容できる範囲か
- 前述の「二重恐喝」では、盗まれた情報の公開は、バックアップでは防げない
バックアップは「データを取り戻す手段」であり、「情報漏洩を防ぐ手段」ではありません。この違いを理解しておくことが重要です。
6. 公開情報から読み解く、情報漏洩の“典型パターン”

ここでは、個別企業の事例を取り上げるのではなく、公的機関や調査機関が示す傾向から、正常性バイアスが入り込みやすい典型パターンを整理します。
⚠️ 大切な前提 個別の事故について、原因が「正常性バイアス」であったかどうかは、外部からは断定できません。本記事で紹介する事例や数字は、あくまで公表情報にもとづく事実であり、各社の対応を批判する意図はありません。ここで扱うのは、どの組織にも起こりうる「パターン」です。
パターン1:脆弱性・設定不備の放置
警察庁の統計でも例年、ランサムウェア被害の侵入経路として、VPN機器やリモートデスクトップなど、外部からアクセスできる機器が大きな割合を占める傾向が続いています。
こうした機器は、更新プログラムの適用や設定の見直しが後回しにされやすい領域です。「止めると業務に影響が出る」「今まで問題なかった」という心理が、現在バイアスと正常化の逸脱を同時に引き起こします。
パターン2:委託先・グループ会社・取引先経由の侵入
2026年に大規模漏えいを公表した企業のなかには、メールシステム、公式アプリ、本人確認書類を扱うサービスなど、多くのユーザーのデータを集約している基盤が含まれています。データが集まる場所は、攻撃者にとって「効率のよい標的」になります。
サプライチェーンでは、自社の管理が及ばない部分に、責任の拡散が起きやすくなります。「契約書に書いてあるから大丈夫」「相手も対策しているはず」と考えるのではなく、定期的な確認が必要です。
パターン3:不要アカウント・権限の放置
退職者のアカウント、使われていないテスト環境、過剰な管理者権限。これらは「使っていないから問題ない」と見過ごされがちですが、攻撃者にとっては気づかれにくい入口です。
パターン4:人為的ミス(誤送信・誤設定・紛失)
TSRの調査では、2025年の情報漏洩・紛失事故のうち、「誤表示・誤送信」が約2割(37件)、「紛失・誤廃棄」が約1割(18件)を占めました。
メールの宛先ミス、BCCとCCの取り違え、クラウドの公開設定ミスなどは、「慣れ」と「急ぎ」から起きることがほとんどです。「自分は慎重だから大丈夫」という楽観バイアスが、確認の手間を省かせます。
パターン5:「ちょっとした異変」の見逃し
システムの動作がいつもより遅い、見覚えのないアカウントが作成されている、深夜に不自然なログイン履歴がある。こうした小さな異変を「たまたまだろう」と流すことが、被害の発見を遅らせます。
事故の深刻さは、発生してからどれだけ早く気づけるかにも大きく左右されます。次章で詳しく見ていきましょう。
おすすめ・【書籍】情報セキュリティは経営である
・【書籍】情報セキュリティの敗北史:脆弱性はどこから来たのか
・【書籍】「サイバーセキュリティ、マジわからん」と思ったときに読む本
・【書籍】サイバーセキュリティドクトリン:サイバー空間の「守り」の原則
7. 事故のあとにも働く正常性バイアス:初動の遅れが被害を広げる

正常性バイアスは、事故の「前」だけでなく、事故の「最中」にも強く働きます。
7-1. 「たぶん誤作動だろう」「様子を見よう」
セキュリティ機器が警告を出しても、次のような反応が起こりがちです。
- 「前にも誤検知があった。今回もそうだろう」
- 「大ごとにしたくない。もう少し様子を見よう」
- 「自分の勘違いで騒いで、恥をかきたくない」
特に、「報告したのに何もなかった」という経験を何度か繰り返すと、警告への感度が鈍っていきます。これは「オオカミ少年効果」とも呼ばれる現象です。
7-2. 「報告しにくい」空気が被害を広げる
怪しいメールのリンクを誤ってクリックしてしまった社員が、「怒られるのが怖い」と報告をためらう。その間に、攻撃は静かに進行します。
初動が遅れる最大の理由は、技術的な問題よりも、心理的な問題であることが少なくありません。
- 報告した人を責める文化がある
- 誰に、何を、どう報告すればよいのかが決まっていない
- 「自分の責任になる」という恐れがある
7-3. 法令上の報告義務も意識しておく
個人情報保護法では、2022年4月の改正法施行以降、一定の漏えい等が発生した場合に、個人情報保護委員会への報告と本人への通知が義務付けられています。報告には、事態を知った後速やかに行う「速報」(目安として3〜5日以内)と、原則30日以内(不正の目的によるおそれがある場合は60日以内)の「確報」があります。
初動が遅れることは、被害の拡大だけでなく、法令対応や社会的信頼にも影響することを意識しておく必要があります。
8. 正常性バイアスを乗り越える10の対策(組織編・個人編)

ここからが本題です。重要なのは、「意識を高めよう」ではなく、「意識に頼らない仕組みをつくる」ことです。
【組織編】
対策1:「侵害されている前提」で考える(アサンプション・ブリーチ)
「入られないようにする」だけでなく、「すでに入られているかもしれない」を前提に設計します。これは「ゼロトラスト」と呼ばれる考え方の基本です。
- 内部ネットワークだから安全、と考えない
- ログを監視し、侵入後の異常を早期に検知する
- 被害の範囲を限定できるよう、ネットワークや権限を分離する
この前提の切り替えは、正常性バイアスに対する最も本質的な「認知の上書き」です。
対策2:リスクを「見える化」する
利用可能性ヒューリスティックの影響を弱めるには、見えないものを見えるようにするのが有効です。
- 保有している情報資産、機器、アカウントを棚卸しする
- 外部から見える自社の公開機器・脆弱性を定期的に診断する
- 想定される被害額・停止時間を自社の数字で試算する
「世間では○件」という話より、「自社で起きたら、売上が○日止まる」という数字のほうが、はるかに強く心に響きます。
対策3:「人の注意力に頼らない」技術的な安全装置を入れる
人間のミスを前提に、間違えても被害が出にくい仕組みを整えます。
- 多要素認証(MFA)の導入:パスワードが盗まれても不正ログインを防ぐ
- パッチ管理の自動化と、更新状況の可視化
- EDRなど、侵入後の挙動を検知する仕組み
- バックアップ:オフライン・変更不可の保管を含め、複数世代・複数媒体で保管し、定期的に復元テストを実施する(「3-2-1ルール」が参考になります)
- メールの誤送信防止機能(宛先確認、添付ファイルの自動暗号化など)
「気をつけてください」と言うより、気をつけなくても守られる環境をつくるほうが、はるかに確実です。
対策4:机上演習(テーブルトップ・エクササイズ)を実施する
「ランサムウェアに感染したら、最初の30分で誰が何をするか」を、実際に会議室で演習してみましょう。
- 経営層、情報システム、広報、法務、総務が一緒に参加する
- 「判断を迫られる場面」を疑似体験する
- 連絡先・判断基準・意思決定者の空白を洗い出す
演習の最大の価値は、「自分たちは意外と何も決まっていない」と実感できることです。この実感が、正常性バイアスを打ち破ります。
対策5:プレモーテム(事前検死)を行う
プレモーテムとは、「このプロジェクトが失敗した、と仮定して、その原因を先に洗い出す」手法です。
「来年、当社が情報漏洩を起こしたとしたら、原因は何だったか?」と問いかけると、これまで口に出せなかった懸念が、驚くほど出てきます。「悲観的に考えること」を正当な仕事にすることで、反対意見を言いやすくなります。
対策6:報告しやすい文化(責めない文化)をつくる
- 「怪しいメールを開いてしまった」という報告を歓迎する(感謝を伝える)
- 報告窓口を一本化し、24時間受付できる連絡先を周知する
- 結果的に誤検知でも、報告したこと自体を評価する
労働災害の分野で知られるハインリッヒの法則(1件の重大事故の背景に、29件の軽微な事故、300件のヒヤリ・ハットがあるという経験則)が示すように、小さな異変の共有が、大きな事故を防ぎます。
対策7:経営層が「自分ごと」としてコミットする
正常性バイアスは、経営層にも等しく働きます。むしろ、予算と優先順位を決める立場だからこそ、影響が大きいと言えます。
- セキュリティの状況を、経営会議で定期的に議題化する
- 「セキュリティは情シスの仕事」という分業意識を捨てる
- 米国国立標準技術研究所(NIST)のサイバーセキュリティフレームワーク2.0が、「ガバナンス(Govern)」を中核機能に加えたように、経営視点での統制を重視する
対策8:「第三者の目」を入れる
自分たちだけでは、確証バイアスから逃れられません。
- 外部の専門家による脆弱性診断・ペネトレーションテスト
- 取引先やサプライチェーン全体のセキュリティ確認
- 「あえて攻撃者の視点で見る」演習の実施
「去年は問題なかった」を、そのまま今年の安全の根拠にしないことが重要です。

【個人編】
対策9:「自分は騙されうる」と認める
最も効果的な個人対策は、「自分も騙される可能性がある」と最初から認めることです。
- メールやSMSのリンクは直接開かず、公式アプリやブックマークからアクセスする
- 「急いで」「今すぐ」「アカウント停止」などの焦らせる言葉は、立ち止まるサインだと決めておく
- 金銭や情報を求める連絡は、別の手段(公式の電話番号など)で確認する
対策10:「面倒」を味方にする習慣をつくる
- パスワードの使い回しをやめ、パスワードマネージャーを活用する
- 多要素認証を、主要なサービス(メール、銀行、SNS、クラウド)で有効にする
- OS・アプリの自動更新をオンにする
- 重要なデータは、定期的にバックアップする
「面倒だから後で」を、「設定は一度だけ、あとは自動」に変える。これが、現在バイアスへの最も現実的な対抗策です。
おすすめ・【書籍】情報セキュリティは経営である
・【書籍】情報セキュリティの敗北史:脆弱性はどこから来たのか
・【書籍】「サイバーセキュリティ、マジわからん」と思ったときに読む本
・【書籍】サイバーセキュリティドクトリン:サイバー空間の「守り」の原則
9. 【保存版】あなたの組織の「正常性バイアス度」チェックリスト

次の10項目のうち、「はい」がいくつあるか数えてみてください。
| # | チェック項目 | はい |
|---|---|---|
| 1 | 「うちは狙われない」と、役員や管理職が口にしたことがある | ☐ |
| 2 | 過去1年間で、セキュリティ状況が経営会議の議題になっていない | ☐ |
| 3 | 公開しているサーバーやVPN機器の更新状況を、すぐに答えられない | ☐ |
| 4 | 多要素認証が、メールや管理者アカウントに適用されていない | ☐ |
| 5 | バックアップの復元テストを、1年以上実施していない | ☐ |
| 6 | 退職者・異動者のアカウントを、定期的に棚卸ししていない | ☐ |
| 7 | 社員が「怪しいメールを開いた」ことを報告する窓口・手順が、明確でない | ☐ |
| 8 | インシデント発生時の連絡網・判断者が、文書化されていない | ☐ |
| 9 | 取引先・委託先のセキュリティ状況を、確認したことがない | ☐ |
| 10 | 「これまで被害がなかったから大丈夫」と考えている | ☐ |
【診断結果の目安】
- 0〜2個:良好です。ただし「大丈夫」と思った瞬間が最も危険です。定期的に見直しを続けましょう
- 3〜5個:注意が必要です。「はい」の項目から優先して対策を進めましょう
- 6〜8個:正常性バイアスの影響が強い状態です。早急に現状把握と優先順位づけを行ってください
- 9〜10個:非常に危険な状態です。まず外部の専門家への相談と、経営層への報告をおすすめします
10. 経営者・管理職に伝えたい「投資としてのセキュリティ」

10-1. セキュリティ投資が後回しにされる構造
セキュリティ投資は、売上を直接増やすものではないため、予算会議で優先順位が下がりがちです。さらに、成功すると何も起きないため、効果が見えにくいという特有の難しさがあります。
しかし、事故が起きたときのコストは、次のように多岐にわたります。
- 調査・復旧にかかる直接費用
- 事業停止による売上の機会損失
- 顧客や取引先への通知・補償・対応
- 信用の低下、取引停止、採用への影響
- 法令対応、場合によっては訴訟や行政対応
TSRの調査が示すとおり、上場企業・子会社だけでも、年間180件、3,000万人分を超える個人情報が漏えいしています。「他社の話」ではなく、「自社にもありうる未来」として、経営判断に組み込むことが求められています。
10-2. 経営者がまず確認したい5つの質問
- 当社の「最も守るべき情報」は何か。それはどこにあるか
- 最悪の事態(ランサムウェアで業務停止)になったとき、何日で復旧できるか
- その復旧は、実際に試したことがあるか
- 事故が起きたとき、誰が何を判断し、誰に連絡するか
- 取引先・委託先に、当社の情報を預けている範囲は把握できているか
この5つのうち、1つでも即答できなければ、そこに正常性バイアスが潜んでいる可能性があります。
おすすめ・【書籍】情報セキュリティは経営である
・【書籍】情報セキュリティの敗北史:脆弱性はどこから来たのか
・【書籍】「サイバーセキュリティ、マジわからん」と思ったときに読む本
・【書籍】サイバーセキュリティドクトリン:サイバー空間の「守り」の原則
11. 中小企業・個人事業主のための30日ロードマップ

「やるべきことが多すぎて、どこから手をつければいいかわからない」という声にお応えして、現実的な30日間の進め方を紹介します。IPAが提唱する「情報セキュリティ5か条」(OSやソフトの更新、ウイルス対策ソフト、パスワード強化、共有設定の見直し、脅威と手口を知る)や、中小企業向けの「SECURITY ACTION」制度も、あわせて参考にしてください。
第1週:現状を知る
- 使っているパソコン、サーバー、クラウドサービス、アカウントを一覧にする
- 前章のチェックリストで自己診断する
- 社内で「誰がセキュリティの窓口か」を決める
第2週:「すぐできる防御」を固める
- メール、クラウド、管理者アカウントに多要素認証を設定する
- OS・ソフト・機器の更新状況を確認し、古いものは更新または入れ替えを検討する
- 退職者や不要なアカウントを削除・停止する
- バックアップを取り、実際に復元できるかを1回試す
第3週:「人」と「ルール」を整える
- 「怪しいと思ったら報告」のルールを決め、窓口を周知する
- 全員で30分、不審メールの具体例を見る勉強会を開く(責める空気ではなく、「誰でも騙される」前提で)
- 緊急連絡先と、初動の判断基準を1枚の紙にまとめる
第4週:演習と継続の仕組み
- 「ランサムウェアに感染したら?」を想定した30〜60分の机上演習を行う
- 経営層に、結果と今後の課題・予算を報告する
- 年間の見直しスケジュール(四半期ごとの点検など)を決める
完璧を目指す必要はありません。 小さな一歩を踏み出し、それを継続することが、正常性バイアスを弱める最も確かな方法です。
12. よくある質問(FAQ)
Q1. 正常性バイアスとは、簡単に言うと何ですか?
異常や危険の兆候に直面しても、「たいしたことはない」「自分は大丈夫」と無意識に受け流してしまう心理傾向です。災害時の避難の遅れでよく知られていますが、サイバー攻撃への備えや、事故発生時の初動の遅れにも同じ構造で現れます。
Q2. 正常性バイアスは、意識すれば防げますか?
意識するだけでは、完全には防げません。誰にでも備わっている心の働きであるため、「気をつける」という個人の努力よりも、多要素認証・自動更新・机上演習・報告ルールなど、仕組みで補う設計が有効です。
Q3. 中小企業でも本当に狙われるのですか?
はい、可能性があります。攻撃者は、規模よりも「入りやすいかどうか」で標的を選ぶことが多く、取引先への足がかりとして狙われる場合もあります。警察庁の統計でも、ランサムウェアの被害は企業規模を問わず報告されています。
Q4. 情報漏洩の原因は、外部攻撃と人為的ミスのどちらが多いですか?
東京商工リサーチの2025年調査(上場企業・子会社)では、「ウイルス感染・不正アクセス」が約64%で最多でした。ただし「誤表示・誤送信」「紛失・誤廃棄」といった人為的なミスも、合わせて約3割を占めています。両方への備えが必要です。
Q5. 社員教育をしても、事故がなくなりません。意味はないのでしょうか?
教育は重要ですが、教育だけで事故をゼロにすることはできません。教育に加えて、技術的な安全装置(MFA、メールフィルタ、EDRなど)と、事故を前提とした対応体制をセットで整えることが大切です。「引っかからない人をつくる」より、「引っかかっても被害が広がらない環境をつくる」ことを目標にしましょう。
Q6. 経営層に危機感を持ってもらうには、どうすればいいですか?
一般的な統計よりも、自社に当てはめた具体的な数字(復旧にかかる日数、止まる売上、取引先への影響)を示すのが効果的です。机上演習に経営層を巻き込み、「判断が必要な場面」を体験してもらうことも、強い気づきにつながります。
Q7. 事故が起きたかもしれないと思ったとき、最初に何をすべきですか?
まずは一人で抱え込まず、決められた窓口に報告してください。そのうえで、組織のルールに従い、被害拡大を防ぐための初動(該当端末のネットワーク遮断など)を行います。「たぶん大丈夫だろう」と様子を見ることは避け、早く報告して空振りに終わるほうが、はるかに安全です。

13. まとめ:「大丈夫」と思った瞬間が、いちばん危ない
この記事の要点を、あらためて整理します。
- サイバー攻撃・情報漏洩は、一時的な流行ではなく構造的な脅威である。IPAの10大脅威でランサム攻撃は組織向け脅威の1位、警察庁の統計では2026年上半期のランサムウェア被害報告が半期で過去最多、TSRの調査では2026年の大規模漏えいが過去最悪のペースで発生している
- その背景には、「うちは大丈夫」と考えてしまう正常性バイアスが深く関わっている(ただし個別事故の原因は、外部から断定できない)
- 正常性バイアスは、楽観バイアス、現在バイアス、多元的無知、確証バイアス、正常化の逸脱、責任の拡散など、複数の心理傾向と結びついて、対策の遅れや初動の遅れを生む
- 対策の本質は、「意識を高める」ことではなく、「意識に頼らない仕組みをつくる」こと
- 今日からできる一歩は、チェックリストで現状を知ること、そして多要素認証・更新・バックアップ・報告ルールの4点を固めること
最後に、お伝えしたいことがあります。
正常性バイアスは、決して「愚かさ」の証拠ではありません。人間が、日々の不安を抱えすぎずに生きていくための、自然な心の働きです。だからこそ、それを責めるのではなく、前提として受け入れたうえで、対策を設計することが大切です。
もし、この記事を読み終えたあとに、少しでも「うちは大丈夫だろうか」と感じたなら、その小さな違和感こそが、正常性バイアスを乗り越える最初の一歩です。その感覚が消えてしまう前に、まずは前章のチェックリストを、今日ひとつ試してみてください。
参考情報・出典
- IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2026」:https://www.ipa.go.jp/security/10threats/10threats2026.html
- IPA プレス発表「『情報セキュリティ10大脅威 2026』を決定」(2026年1月29日):https://www.ipa.go.jp/pressrelease/2025/press20260129.html
- 警察庁「サイバー空間をめぐる脅威の情勢等について」(令和7年版、令和8年上半期版):https://www.npa.go.jp/publications/statistics/cybersecurity/index.html
- 東京商工リサーチ「2025年の上場企業の個人情報漏えい・紛失事故」調査(Web担当者Forum掲載記事):https://webtan.impress.co.jp/n/2026/02/06/52123
- 東京商工リサーチ「2026年の大規模個人情報漏えい」速報(ScanNetSecurity掲載記事、2026年10月21日):https://scan.netsecurity.ne.jp/article/2026/10/21/56521.html
- 個人情報保護委員会(漏えい等報告に関する公式情報):https://www.ppc.go.jp/
- 経済産業省・IPA「サイバーセキュリティ経営ガイドライン」
- IPA「中小企業の情報セキュリティ対策ガイドライン」「SECURITY ACTION」
心理学・社会学の主な参考文献
- Weinstein, N. D. (1980). Unrealistic optimism about future life events. Journal of Personality and Social Psychology.
- Tversky, A., & Kahneman, D. (1973). Availability: A heuristic for judging frequency and probability. Cognitive Psychology.
- Latané, B., & Darley, J. M. (1968). Group inhibition of bystander intervention in emergencies. Journal of Personality and Social Psychology.
- Festinger, L. (1957). A Theory of Cognitive Dissonance.
- Vaughan, D. (1996). The Challenger Launch Decision. University of Chicago Press.